Сообщество - Информационная безопасность IT

Информационная безопасность IT

1 523 поста • 25 626 подписчиков

Популярные теги в сообществе:

23

Почему сложные пароли не спасают компанию: практическое руководство по парольной безопасности⁠⁠

Как вам такой сценарий?

Сцена 1: Компания вводит парольную политику: минимум 8 символов, обязательная цифра, заглавная буква, спецсимвол. Пароль нужно менять раз в 30 дней.

Сцена 2: У сотрудников появляются пароли формата Company2026!, меняющийся через месяц на Company2026@, а еще через месяц на Company2026#.

Сцена 3: Не отличающемуся идеальной бдительностью сотруднику приходит письмо с почты коллеги с очень интересным вложением.

Сцена 4 содержит существенные финансовые потери для бизнеса и нервные потерию для руководителей и ИТ/ИБ команды.

В чём проблема? Проблема в том, что корпоративная парольная безопасность вообще не сводится к сложности пароля. Важнее понимать, где находятся учётные данные, насколько они сложные для подбора, кто имеет к ним доступ, какие права получает украденный пароль и что произойдёт, если одна из учётных записей будет скомпрометирована.

Ниже — порядок, в котором имеет смысл разбирать эту задачу в компании.

С чего начать: посчитать не пароли, а учётные записи

Первый вопрос, который стоит задать ИТ и ИБ: какие учётные записи вообще существуют в нашей инфраструктуре?

Обычно ответ оказывается сложнее, чем кажется. Есть Active Directory, корпоративная почта, VPN, серверы, сетевое оборудование, облачные сервисы, бизнес-приложения, базы данных, системы резервного копирования. Есть аккаунты подрядчиков. Есть старые тестовые учётные записи. Есть локальные администраторы. Есть сервисные аккаунты, про которые все помнят только тогда, когда после отключения они перестают запускать какой-нибудь важный процесс.

Поэтому я бы начал с обычной инвентаризации.

Для каждой учётной записи должно быть понятно:

  • кто её использует;

  • зачем она нужна;

  • к каким системам имеет доступ;

  • какие права у неё есть;

  • кто отвечает за неё;

  • когда в последний раз она использовалась.

Особенно полезно сразу разделить аккаунты на обычные пользовательские, привилегированные, сервисные и внешние.

Это уже позволяет увидеть несколько типичных проблем: лишние администраторские права, давно неиспользуемые аккаунты, общие логины и учётные записи без понятного владельца.

Самая неприятная категория — привилегированные аккаунты

Для административных учётных записей нельзя применять тот же подход, что и для обычных пользователей. Потенциал проблем от компрометации, например, учетных данных администратора домена намного выше, чем от кражи пароля рядового сотрудника.

У администратора должна быть отдельная учётная запись для административных операций. Не стоит работать в интернете, читать почту и запускать обычные приложения под аккаунтом с максимальными правами.

Количество таких аккаунтов тоже должно быть ограничено. Если права Domain Admin есть у двадцати человек просто «на всякий случай», то фактически компания имеет двадцать потенциальных точек компрометации.

Для привилегированных аккаунтов базовый набор выглядит примерно так: отдельная учётная запись + уникальный сложный пароль + MFA + минимально необходимые права + журналирование действий.

Для наиболее критичных систем имеет смысл идти дальше и ограничивать административный доступ по времени, рабочему месту или другим условиям.

Отдельный важный вопрос для проработки: “Можно ли обнаружить подозрительное использование привилегированной учётной записи?”.

Что делать с парольной политикой

Здесь я бы начал с отказа от идеи, что безопасность определяется количеством специальных символов. Требование 8 спецсимволов и заглавной цифры не делает пароль автоматически хорошим. Гораздо важнее длина, уникальность и невозможность подобрать пароль по словарю или по информации о компании или сотруднике.

Для пользовательских паролей стоит использовать длинные пароли или парольные фразы. Конкретный минимум нужно определять с учётом используемых систем и механизмов аутентификации, но сегодня требование в 8 символов уже выглядит слишком слабым ориентиром. Если пароль придумывает человек, разумнее ориентироваться на длинную фразу; если пароль генерирует менеджер — использовать длинную случайную последовательность. В противном случае, при проверке, например через менеджер паролей ОдинКлюч, сложности паролей и наличие слитых в сеть паролей, у сотрудников окажется огромное количество легкоподбираемых паролей с вариациями по мотивам названия компании, имени генерального директора или уже давно скомпрметированных личных паролей.

Последний пункт даже расширю, записав его как одно из важнейших правил парольного менеджмента: один пароль — одна система. Если пароль от корпоративной почты совпадает с паролем от внешнего сервиса, утечка внешнего сервиса становится потенциальной проблемой уже для компании.

А что со сменой пароля каждые 30 дней?

Автоматическая ротация через фиксированный короткий срок не всегда даёт тот эффект, которого от неё ждут.

Пользователь, которому приходится менять пароль каждый месяц, обычно не начинает каждый раз придумывать новый случайный секрет. Он модифицирует старый rabotaNeVolk1 или samayaKrasivaya!, добавляя или меняя один символ.

Поэтому для обычных пользовательских аккаунтов логичнее делать акцент на длине, уникальности, MFA и обнаружении скомпрометированных паролей, а менять пароль при подозрении на компрометацию или другом событии, которое действительно этого требует.

Отдельная задача — не допускать использование известных паролей

Есть большая разница между «пароль соответствует нашей политике» и «пароль действительно не скомпрометирован».

Пароль может формально соответствовать требованиям сложности. Но если он встречается в известных базах скомпрометированных паролей, использовать его нельзя. Поэтому при создании и смене пароля полезно проверять его на наличие в списках известных скомпрометированных и распространённых паролей.

Причём проверять стоит не только новые пароли. Если компания внедряет новую парольную политику, имеет смысл провести аудит существующих учётных записей и постепенно устранить старые слабые места.

Где сотрудники хранят все эти пароли?

Теперь представим сотрудника, у которого есть доступ к двадцати корпоративным системам и настоятельное ИБ-предписание «Используй уникальные сложные пароли и никогда их не повторяй».

Если у такого сотрудника нет правильного с точки зрения ИБ ответа на этот вопрос нет, парольная политика начинает работать против самой себя. В результате пароли появляются в браузерах, заметках, Excel-файлах, текстовых документах, мессенджерах и письмах. Именно поэтому ксистема хранения паролей — не просто удобный инструмент для сотрудников, а часть системы управления доступами.

Но здесь есть важный нюанс.

Администратор менеджера паролей не должен автоматически видеть все пароли

При выборе решения я бы обязательно задавал поставщику этот вопрос: Что произойдёт, если учётная запись администратора менеджера паролей будет скомпрометирована?

Если ответ, в конечном счете, звучит как «администратор сможет получить доступ ко всем хранилищам», мы получаем очень привлекательную цель для злоумышленника.

Хорошая архитектура должна разделять администрирование системы и доступ к самим секретам. Администратор может управлять пользователями, группами, политиками, лицензиями и настройками, но это не означает, что он автоматически получает возможность прочитать пароли сотрудников.

При выборе решения я бы отдельно проверял:

  • кто технически может получить доступ к секретам;

  • как устроено шифрование (лучше, чтобы оно было на стороне клиента);

  • где и как хранятся ключи;

  • может ли администратор расшифровать чужое хранилище;

  • как организован аудит действий;

  • можно ли разделить административные полномочия;

  • что произойдёт при компрометации административной учётной записи;

  • как восстанавливается доступ при потере учётной записи пользователя.

Это один из тех случаев, когда архитектура продукта важнее красивого списка функций.

Сервисные аккаунты: про них вспоминают последними

Сервисная учётная запись часто живёт собственной жизнью. Когда-то её создали для приложения. Пароль положили в конфигурационный файл. Потом приложение несколько раз обновили, сотрудник, который всё это настраивал, уволился, а аккаунт продолжил работать.

Через несколько лет никто уже не знает:

  • кому он принадлежит;

  • зачем он нужен;

  • где используется;

  • кто знает его пароль;

  • что произойдёт, если его отключить.

Для каждой сервисной учётной записи должен быть владелец и понятное назначение. Права должны быть минимальными, а секрет — храниться в предназначенном для этого механизме, а не в открытом виде в конфигурации.

Если технология позволяет использовать вместо постоянного пароля сертификаты, токены, managed identities или другие механизмы — это обычно стоит рассмотреть.

Особенно опасно хранить сервисные секреты непосредственно в исходном коде, скриптах и репозиториях.

MFA: начинать нужно не с самых удобных систем, а с самых опасных

Многофакторная аутентификация не заменяет пароль, но существенно меняет последствия его кражи. При ограниченных ресурсах я бы не пытался сразу внедрить MFA во всех системах. Начинать логичнее с тех точек, через которые украденный пароль может привести к серьёзному инциденту.

В первую очередь это обычно: VPN и удалённый доступ, корп почта, административные аккаунты, облачные панели управления, системы резервного копирования, критичные бизнес-приложения.

И здесь тоже есть нюанс: MFA сама по себе не является магическим щитом. Нужно защищать и сам процесс восстановления доступа, резервные методы аутентификации и аккаунты, которые могут отключить MFA. Ну и отдельная песня про второй фактор, легко отображающийся на том же устройстве, где вводится первый (обычно —  пароль).

Общие аккаунты — плохая идея не только с точки зрения безопасности

Представим, что пять системных администраторов используют одну учётную запись. В какой-то момент в журнале появляется: “14:32 — изменена конфигурация сервера”. Кто это сделал?

Точно установить уже не получится. Поэтому персональные учётные записи нужны не только ради безопасности. Они обеспечивают нормальный аудит. Если отказаться от общей учётной записи по техническим причинам невозможно, необходимо хотя бы компенсировать этот недостаток дополнительным контролем и журналированием.

Жизненный цикл учётной записи важнее самой политики

Можно иметь прекрасную парольную политику и при этом оставить бывшему сотруднику доступ к VPN. Это довольно бессмысленная защита. Поэтому парольная безопасность должна быть связана с процессами HR и ИТ.

При приёме сотрудник получает необходимый ему доступ (если это временный сотрудник, то на заранее зафиксированный срок). При переводе в другой отдел права пересматриваются. При увольнении аккаунты блокируются, доступ к внешним системам отзывается, а общие и привилегированные секреты, которыми сотрудник пользовался, меняются.

Особенно важно не забывать о подрядчиках. Их аккаунты должны иметь срок действия и понятного владельца. Чем больше операций выполняется вручную, тем выше вероятность ошибки. Поэтому отзыв доступа по возможности стоит автоматизировать.

Что измерять директору по ИБ

Если эти показатели постепенно улучшаются, работа идёт в правильном направлении.

Что делать в ближайшие 30 дней

Если парольной безопасностью в компании раньше системно не занимались, не нужно пытаться переделать всё за один вечер.

Сегодня

Настроить мониторинг важных параметров безопасности учетных данных, в том числе:

  • доля критичных систем с MFA;

  • количество привилегированных аккаунтов;

  • количество неиспользуемых аккаунтов;

  • доля сотрудников, работающих через корпоративный менеджер паролей;

  • количество секретов, найденных в открытом виде;

  • время от увольнения сотрудника до полного отзыва доступа;

  • количество обнаруженных скомпрометированных корпоративных учётных данных.

Первая неделя

Провести инвентаризацию учётных записей и привилегий. Особое внимание — администраторам, VPN, удалённому доступу, резервному копированию и сервисным аккаунтам. Удалить или заблокировать очевидно ненужные аккаунты.

Вторая неделя

Проверить MFA на критичных системах. Разобраться с общими административными аккаунтами. Проверить внешние доступы и учётные записи подрядчиков. Определить, где корпоративные пароли хранятся сейчас.

Третья неделя

Пересмотреть парольную политику. Выбрать подход к централизованному хранению секретов. Определить требования к корпоративному менеджеру паролей (в этой статье есть несколько стоящих рекомендаций) и запустить процесс выбора. Отдельно проверить модель защиты от доступа администратора к пользовательским секретам.

Четвёртая неделя

Перевести критичные учётные записи на новые правила. Запустить ротацию наиболее важных административных и сервисных секретов. Определиться с решениями по управлению паролями и секретами.

В итоге

Если свести всё к одной мысли, то парольная безопасность — это не задача «придумать хороший пароль». Это задача контролировать жизненный цикл учётных данных.

Нужно знать, какие аккаунты существуют, кто ими пользуется, какие права они дают, где находятся секреты, кто может получить к ним доступ и что произойдёт при компрометации.

А дальше логика достаточно простая: инвентаризировать, убрать лишнее, разделить права, защитить привилегированные аккаунты, внедрить MFA, наладить безопасное хранение паролей, контролировать сервисные аккаунты , вовремя отзывать доступы, регулярно проверять текущий статус.

И только в этой системе требования к длине пароля становятся одной из деталей, а не всей парольной безопасностью компании.

Показать полностью
125

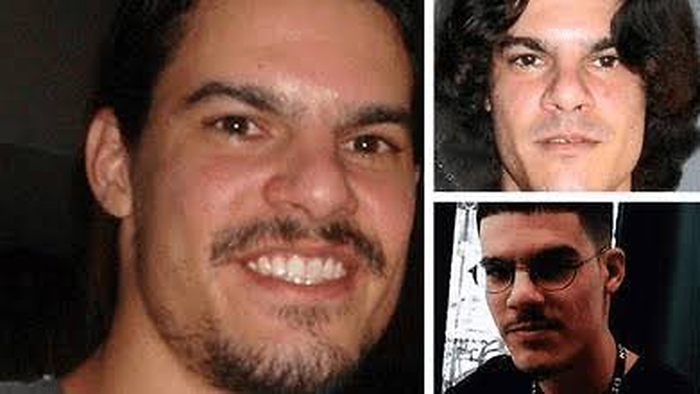
Из нищеты в Квинсе к «краже века»: история Альберто Гонсалеса, безжалостного хакера, который обманул Секретную службу США⁠⁠

В мире хакеров, как бы это странно ни звучало, довольно мало пересечений между отдельными личностями. Из примеров, возможно, стоит вспомнить только банду Xbox Underground, но там случай исключительный.

Однако уже ранее мы упоминали случай Джонатана Джеймса — хакера с крайне печальной судьбой. Так вот, на излете жизни его имя (а точнее инициалы) отметились рядом с неким Альберто Гонсалесом, которого в то время обвиняли в одной из самых страшных хакерских атак раннего интернета. Сегодня, в рамках нашего цикла о хакерах, мы наконец-то поговорим, что это за человек, почему одни считают его гением, а вторые — псом режима, и затронем пару интересных моральных вопросов.


Написано специально для облачного провайдера ▶️Timeweb Cloud и читателей Pikabu.

Читайте в цикле также:

<a href="https://hackyourmom.com/en/osvita/haker-stolittya-yak-albert-gonsales-zdijsnyv-najbilshyj-zlom-v-istoriyi-kiberbezpeky/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Альберто родился в 1981 году в семье кубинских иммигрантов. Его родители, Пабло и Мария Гонсалес, бежали с Кубы в поисках лучшей жизни и обосновались в Майами, штат Флорида. Семья жила скромно, но старалась поддерживать увлечения сына. Первый ПК появился у парня в 1989 году, семья копила на него несколько месяцев. Это был подарок мальчику на день рождения. Родители верили, что если в раннем возрасте Альберто начнет увлекаться новой и дорогой технологией, тем более светлым будет его будущее.

И что самое интересное — Гонсалеса никогда не интересовали игры. С самого начала его увлекало программирование, а вместе с тем и исследование возможностей по обходу ограничений кода своего времени. Особенное внимание Альберто уделял вопросам безопасности в ранних операционных системах.

В школе, кстати, у него была кличка Соуп («Да что у тебя за имя-то такое дурацкое, Соуп?») за довольно типичную для своего времени внешность: он был высокий, худой и носил длинные спутанные волосы. А еще уже в школе Гонсалес нашел первые пути для заработка денег на свои увлечения. Данные тут немного расходятся в деталях, но есть один факт: в 12 лет Альберто купил домой компьютер за три тысячи долларов, что для его семьи деньги, откровенно говоря, немалые.

Первая версия гласит, что Альберт работал вместе с отцом и копил деньги (Пабло Гонсалес основал небольшой бизнес в сфере ландшафтного дизайна и ухода за садами, а в Америку приплыл на плоту), другая же опирается на непроверенные факты, мол, Гонсалес подворовывал комплектующие и торговал ими. В пользу первой говорят в том числе будущие судебные материалы и статьи в The New York Times и Rolling Stone.

Так вот да, в 12 лет парень купил дорогущий компьютер, и это стало отправной точкой его карьеры профессионального преступника, от рук которого пострадали тысячи простых людей.

❯ К 14 годам это превратилось в одержимость. Первые преступления Альберто Гонсалеса

<a href="https://www.southmiamiseniorhigh.org/apps/news/show_news.jsp?REC_ID=907365&amp;id=0" target="_blank" rel="nofollow noopener">Источник</a>

Источник

По злой иронии, первое, что случилось с его компьютером — он словил вирус. Это побудило Гонсалеса развернуть свой интерес в сторону кибербезопасности и ее обхода.

Собственно, под эгидой этого интереса и была собрана команда единомышленников в старшей школе, в составе которой Альберто и пошел на первое преступление.

Взлом локальной сети South Miami High School, совершенный Альберто Гонсалесом в конце 1990-х годов, стал его первым «демонстративным» преступлением. В те годы школы только начинали массово проводить интернет и объединять компьютеры в локальные сети. О кибербезопасности никто не думал — пароли часто были стандартными, а права доступа настроены некорректно. Альберт, используя свой домашний ПК и ноутбук, начал сканировать школьную сеть. На его ПК стоял сниффер. С его помощью он смог поймать логины и пароли школьных администраторов и учителей.

<a href="https://www.rollingstone.com/culture/culture-news/sex-drugs-and-the-biggest-cybercrime-of-all-time-241836/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Через слитые пароли Гонсалес залил на сервер школы бэкдор, с помощью которого он мог удаленно управлять компьютерами на территории школы. И нет, он не поправил себе оценки, он довел до истерики весь педагогический состав. Работа South Miami High School была полностью парализована. Учителя не могли получить доступ к планам уроков и базам данных, администрация осталась без связи, а все компьютерные классы отключились от сети. На восстановление системы ушло несколько дней.

И всё это в 14 лет и ради... интереса. У которого были последствия. Им заинтересовались федеральные агенты. Найти, как оказалось, его было несложно, и задержали парня прямо на уроке. Однако серьезных последствий не было, во-первых, он несовершеннолетний, а во-вторых, никто не хотел публичного скандала и судебных тяжб с семьей иммигрантов. В итоге с ним просто очень жестко поговорили и конфисковали часть оборудования.

После этого Альберто Гонсалес бросил учебу и посвятил себя гораздо более интересным вещам. Страха не было. Была уверенность, что он может больше и теперь не совершит ошибку.

❯ Новая двойная жизнь в Нью-Йорке

<a href="https://time.com/archive/6906352/master-hacker-albert-gonzalez/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

В 2000 году, в возрасте 19 лет, Альберто Гонсалес покидает родительский дом в Майами и переезжает в Нью-Йорк, и начинает жизнь в бедном районе Квинса.

Этот переезд и последующие два года стали отправной точкой для создания одной из самых опасных группировок в истории.

Первое время в Нью-Йорке Гонсалес жил в условиях крайней нищеты. Он снимал крошечную, полупустую комнату, спал на матрасе на полу, а его единственной ценностью был компьютер. Иногда у него не было денег даже на еду, и он неделями питался только дешевым фастфудом или растворимой лапшой.

<a href="https://www.infobae.com/america/tecno/2021/04/30/vulneraron-la-seguridad-informatica-y-terminaron-en-la-mira-del-fbi-las-historias-de-cinco-de-los-hackers-mas-famosos/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Именно в эти времена во всем мире расцветала индустрия краденных кредитных карт и персональных данных. Альберто прикинул, что его навыки вполне могут пригодиться в этой сфере, и начал деятельность под ником Souvenirs («Сувениры»). Выбор ника был циничным: он планировал «коллекционировать сувениры» — чужие личные данные и банковские карты как сувениры.

Чтобы выжить и платить за аренду, он начал активно заниматься кардингом — воровал номера кредитных карт на американских хакерских чат-каналах (в основном в сети IRC) и обналичивал их через подставных лиц. Это уже тянет на хорошую такую статью, но опыт школьного взлома позволял Гонсалесу не палить себя.

К 2002 году Гонсалес понял, что разрозненные IRC-чаты хакеров неудобны, хаотичны и полны мошенников, которые обманывают друг друга. Ему пришла в голову идея создать единую, безопасную и жестко структурированную платформу для киберпреступников со всего мира.

<a href="https://www.bankinfosecurity.com/webinars/cybercrime-exposed-insights-from-former-us-most-wanted-cybercriminal-w-1678" target="_blank" rel="nofollow noopener">Источник</a>

Источник

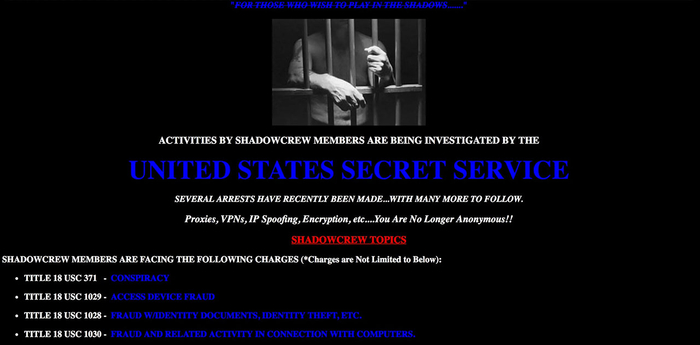
В том же году он знакомится с довольно крупными фигурами из мира воровства чужих данных, и вместе они создают сайт ShadowCrew_com. Обычный сайт стал началом группировки с очень серьезной и жесткой иерархией, системой гарантов (все сделки проводились через ответственное и анонимное третье лицо) и разделением труда. Так, в команде были и продавцы, и отдел по рекрутингу молодых хакеров, и даже цеха по подделке документов. И да, свои несовершеннолетние дропы (те, кто физически обналичивал карты) там тоже были.

К 2003 году на сайте (который, очевидно, находился в даркнете) было зарегистрировано более 4000 постоянных участников. На площадке ежедневно продавались сотни тысяч украденных номеров карт, поддельные удостоверения личности и инструкции по взлому. Сам Альберто Гонсалес из нищего парня с матрасом на полу превратился в подпольного миллионера, который управлял международной криминальной сетью, не выходя из своей комнаты в Квинсе.

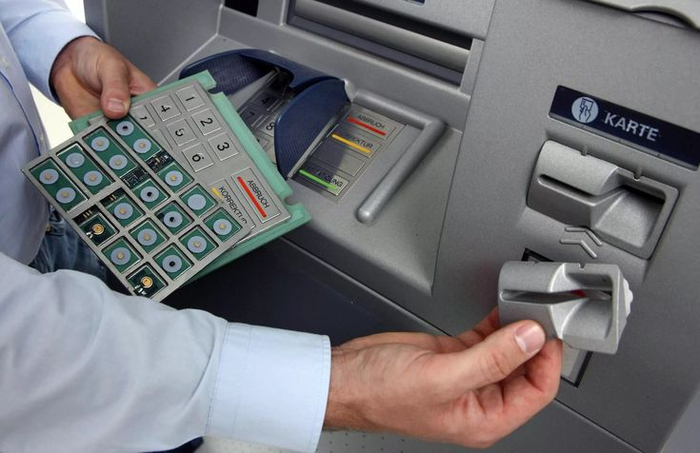
И в том же году... случился первый арест и начало самой странной подпольной игры в истории. Гонсалес иногда занимался обналом лично, не сильно привлекая внимание и используя болванки с записанными на магнитную ленту данными с украденных карт. В одну из сессий около банкомата на Манхэттене он переборщил с количеством карт, и полиция, заподозрив неладное, вызвала агентов Секретной службы США. Гонсалеса взяли без сопротивления и... довольно быстро выпустили без каких-либо последствий.

<a href="https://skrip.pl/historia-i-dzialalnosc-shadowcrew/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

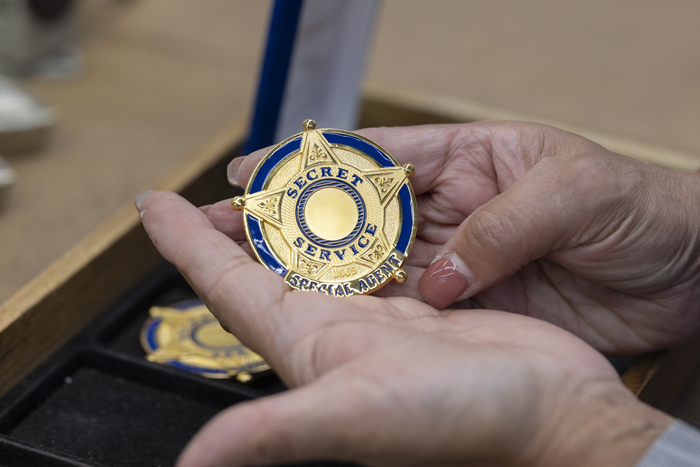
Альберто Гонсалес уже тогда отличался холодным расчетом и не сильно ценил любую жизнь, кроме своей. Он сам предложил сделку. Агенты Секретной службы были ошеломлены, когда поняли, кто именно попался им на копеечном обналичивании. Перед ними сидел главный администратор ShadowCrew — человек, который знал в лицо и по никнеймам верхушку всего мирового кардинга. В итоге сделка выглядела так: силовики закрывают глаза на его прошлые заслуги, дают ему полный иммунитет и оклад в 75 тысяч долларов, а он взамен, когда нужно, сдает нужных людей, подстраивает операции и помогает закрывать планы по кибербезопасности, вместе с этим он обязан делиться всеми наработками по взлому для его предотвращения.
<a href="https://www.secretservice.gov/newsroom/behind-the-shades/2026/07/secret-service-unveils-new-badges" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Так Альберто Гонсалес стал кротом в собственноручно построенной криминальной империи. Он помогал агентам Секретной службы внедряться на форум, передавал им IP-адреса, реальные имена, переписку и банковские реквизиты топ-менеджеров ShadowCrew. По его наводке спецслужбы создали подставной сервер, через который пустили трафик участников форума, что позволило перехватывать все их сообщения. Результатом такой деятельности стал арест как минимум 28 человек из команды, а впоследствии и полное уничтожение организации изнутри. Сам Гонсалес вышел чистым и за счет своего статуса на него так никто и не подумал. Все, кто с ним работал над ShadowCrew, сели на очень долго.

Пресса трубила о величайшей победе над киберпреступностью, а Альберт Гонсалес стал главным «золотым мальчиком» Секретной службы. Руководство верило, что он полностью исправился. Однако они даже не подозревали, что, сдавая мелких подельников из ShadowCrew, Гонсалес уже создавал новую, гораздо более законспирированную международную ОПГ, чтобы провернуть величайшую кражу в истории человечества.

❯ Доверие стало роковой ошибкой властей

<a href="https://guardia.school/boite-a-outils/albert-gonzalez-alias-soupnazi-le-hacker-qui-a-pirate-des-millions-de-cartes-de-credit.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

В 2004 году Альберто Гонсалес стал одним из главных аутсорс-экспертов по кибербезопасности у властей. Его перевезли в Майами, силовики оплачивали ему шикарную квартиру, и сам Альберто прилежно каждый день ходил в офис ради вполне себе настоящей работы на службе у властей.

Но вот только с преступной деятельностью он не завязал. Наоборот, имея протекцию, Альберто стал разворачивать еще более крупную и жесткую сеть, которая занималась уже не грабежом простых людей, а нечто большим.

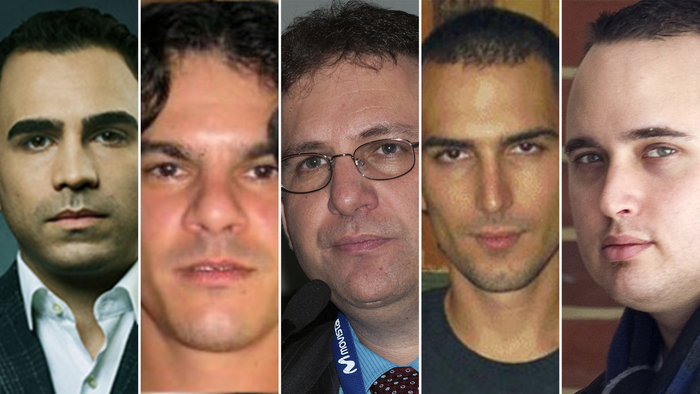
Теперь они воровали у корпораций и торговых сетей. Свою преступную деятельность Гонсалес, как указывалось в судебных материалах, называл Operation Get Rich or Die Tryin'. В эту банду вошли лучшие специалисты, которых он смог найти: в США его правой рукой стал гениальный программист Кристофер Скотт, а техническое ядро команды составили высококлассные хакеры, в том числе из СНГ и РФ. Среди них был тот самый Максим Ястремский, о деятельности которого говорили на нашем телевидении в те годы.

<a href="https://www.youtube.com/watch?v=HlEZSSWYRmc" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Кстати, важно уточнить, Кристофер Скотт — это близкий друг на тот момент отошедшего от дел хакера Джонатана Джеймса, о котором мы писали несколько статей назад. Да, тот самый, который после ухода из деятельности будет найден мертвым в своем доме. И когда в будущем начнется расследование, связь Скотта и Джеймса сыграет роковую роль в судьбе последнего. Хотя сам Джонатан Джеймс не был причастен к тому хаосу, что творили Скотт и Гонсалес, но, по одной из версий, он свел счеты с жизнью именно из-за страха, что все повесят на него.

Гонсалес разработал идеальную тактику: если правоохранительные органы замечали подозрительную активность на каком-то направлении, Альберто, будучи внутри системы Секретной службы, тут же узнавал об этом и предупреждал своих подельников, заставляя их залечь на дно или сменить серверы.

Вместо того чтобы вручную перехватывать отдельные карты (как на ShadowCrew), новая банда Гонсалеса нацелилась на платежные шлюзы корпораций. Их интересовали миллионы транзакций, проходящих через кассы крупных торговых сетей.

Схема состояла из двух шагов: сначала Госалес и Скотт садились в максимально неприметные автомобили с ноутбуками и мощными Wi-Fi репитерами и катались по парковкам крупных ТЦ в Майами. Там они подключались через защищенные сети, сканировали роутеры в зданиях на предмет уязвимостей и, если находили хоть один намек, пробивались во внутреннюю сеть либо здания, либо непосредственно сети, которой оно принадлежит.

Дальше в дело вступала схема, корни которой Гонсалес использовал еще в школе — SQL-инъекции и снифферы. Через брешь в защите запускали бэкдор, а через него ставили сниффер пакетов — вредоносную программу, которая перехватывала данные банковских карт (номер, срок действия и CVV-код) прямо в момент, когда покупатель расплачивался на кассе. Украденные массивы данных автоматически утекали на арендованные Гонсалесом серверы в Латвии, СНГ и Нидерландах. Оттуда базы данных продавались огромными партиями на черном рынке.

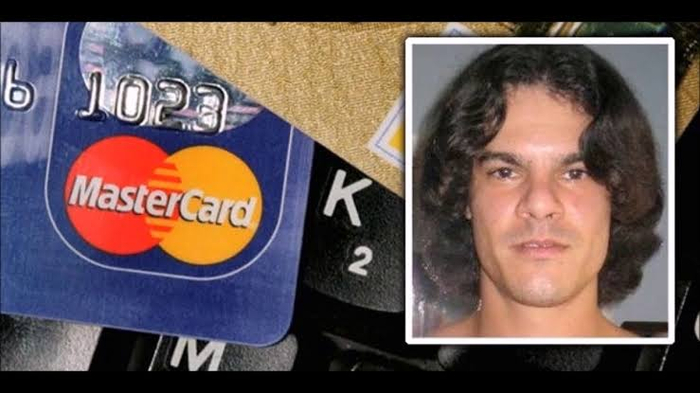
Но на фоне работы по сети TJX (крупная сеть международных брендов в сегменте off-price) и компании Heartland Payment Systems (крупная американская финансово-технологическая компания и процессинговый центр, которая занимается обработкой платежей и предоставлением бизнес-решений) всё описанное выше — это мелкие кражи.

TJX не особо задумывались о безопасности, ведь группировка Гонсалеса незаметно контролировала серверы этой огромной розничной сети почти два года. Они похитили данные более 45 миллионов карт. А с Heartland Payment Systems всё ещё хуже — кража произошла в 2007, а раскрыта была только в 2009. За это время было стянуто колоссальное количество данных и принесены гигантские убытки.

<a href="https://www.heartland.us/about/about-us" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Как они влезли в практически кровеносную систему американского эквайринга? Хакеры обнаружили, что на одном из публичных веб-сайтов Heartland использовалась устаревшая форма авторизации (страница входа в систему), программный код которой был написан еще за 8 лет до этого и ни разу не обновлялся. Из-за отсутствия фильтрации входящих данных Гонсалес и его сообщники смогли ввести специальную команду прямо в поле ввода логина/пароля. Веб-скрипт «обманул» внутреннюю базу данных и выполнил стороннюю команду хакеров, предоставив им первичный доступ к корпоративной сети. Сразу скачивать ничего не стали, чтобы не вызывать подозрений, первый массив данных выкачали только через 8 месяцев.

Данные забирались таким же образом, как и в случае с кражей напрямую из торговых центров. В момент, когда покупатель в каком-нибудь магазине США прокатывал карту через терминал, данные в зашифрованном виде шли в Heartland. Но внутри самого процессора для авторизации платежа эти данные на долю секунды расшифровывались. Сниффер Гонсалеса перехватывал эту информацию прямо «в полете» — в транзитном, несжатом и незашифрованном виде.

<a href="https://ru.pinterest.com/pin/784118985114899593/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Данных хватало, чтобы без проблем создавать дубликаты физических карт для обналичивания через банкоматы.

Финальный объем составил более 130 миллионов уникальных банковских карт. Компания Heartland Payment Systems буквально чудом смогла избежала полной смерти и понесла убытки на более чем 200 миллионов долларов и выплатила гигантские штрафы.

И ещё раз. Альберто Гонсалес занимался этим, получая зарплату от Секретной службы, мягко уводя своих из-под подозрения каждый раз и иногда аккуратно сдавая мелких сошек для отвлечения внимания. Он был страшно богат, и это его погубило.

❯ Силовики увидели знакомые никнеймы

<a href="https://guardia.school/boite-a-outils/albert-gonzalez-alias-soupnazi-le-hacker-qui-a-pirate-des-millions-de-cartes-de-credit.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Собственно, долго это продолжаться не могло, и Секретная служба серьёзно взялась за расследование дела TJX и Heartland Payment Systems. Разгадка гигантской схемы началась далеко от США. Агенты Секретной службы отслеживали, куда именно уходят украденные миллионы номеров банковских карт с серверов розничных гигантов вроде TJX. Они выяснили, что основные оптовые партии дампов перепродаются через теневые площадки.

Первым нашли, как ни странно, Максима Ястремского. Спецслужбы смогли идентифицировать и взять под контроль несколько серверов в Европе (в частности, в Нидерландах и Латвии), которые банда Гонсалеса и Ястремский использовали для обмена данными. Там, спустя небольшой ресерч, смогли выйти на почту и ICQ последнего.

Ястремский, кстати, не особо скрывался, его забрали под стражу прямо с элитной вечеринки на элитном курорте в Турции. А вот с его ноутбуков сняли информацию о неком Segvec... Это один из никнеймов Альберто Гонсалеса, о котором в службах знали. Никнейм вскрыли прямо из переписок.

Просто так через ордер Гонсалеса взять было невозможно. Альберто имел доступ ко всем базам данных и скрылся бы в секунду, как только бы понял, что на него вышли. Поэтому поимка проходила в несколько этапов — от сужения доступа к оперативной информации (подсовывали устаревшую или сфабрикованную информацию по текущим делам, чтобы он думал, будто по-прежнему находится вне подозрений) до слежки за каждым его шагом.

<a href="https://nationalhotel.com/about-the-hotel/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Финалом истории буквально штурм одного из лучших номеров элитного отеля National Hotel в Майами-Бич. Гонсалеса уложили лицом в пол до того, как он успел хотя бы дотянуться до своих компьютеров. При нем, помимо техники, был заряженный пистолет. Альберто буквально всегда был при оружии.

Больше никаких сделок, несмотря на то что Гонсалес сдал всё — от подельников до тайников с деньгами, ему вписали 20 лет федеральной тюрьмы с полным запретом технологий.

Из них он отсидел 15 и вышел в 2023 году. Снизили срок по гигантской совокупности факторов: от хорошего поведения до диагностированного синдрома Аспергера. Про то, чем занимается сейчас, ничего не известно. Социальных сетей нет, интервью не дает, за домом до сих пор периодически следит полиция. Но он жив, и с ним в принципе всё неплохо. Чего явно нельзя сказать о тех, кто пострадал от рук его преступной организации.

Такая вот история. Всем спасибо!


Больше интересных статей и новостей в нашем блоге на Хабре и телеграм-канале.

Реклама. ООО «ТАЙМВЭБ.КЛАУД», ИНН: 7810945525
Показать полностью 15
16

Закрытый ключ центра сертификации оказался числом 4. Исследователи смогли подделать HTTPS для любого сайта⁠⁠

Вместо случайных 384-битных чисел удостоверяющий центр использовал однобайтовые значения, открыв возможность выпуска поддельных TLS-сертификатов.

У центра сертификации eMudhra обнаружили восемь закрытых ключей, которые можно восстановить за доли секунды. Ошибка позволяла создавать поддельные HTTPS-сертификаты для любых сайтов, а некоторые программы продолжали доверять таким сертификатам даже после раскрытия проблемы.

Исследователь Скотт Хелме восстановил все восемь ключей непосредственно из общедоступных сертификатов. Один закрытый ключ оказался равен числу 4, другой 56, третий 115. Для взлома не понадобились суперкомпьютеры или сложные криптографические атаки. Каждый ключ удалось подобрать на обычном ноутбуке менее чем за секунду.

Проблема затронула шесть промежуточных центров выдачи TLS-сертификатов и два центра подписи программного кода. Промежуточный центр получает полномочия от корневого удостоверяющего центра и может самостоятельно подписывать сертификаты сайтов. Если злоумышленник узнает его закрытый ключ, то сможет выпускать поддельные документы, которые некоторые приложения будут считать настоящими.

Самое неприятное обнаружилось при проверке реальной опасности. Хелме создал поддельный сертификат для платёжного API api.stripe.com и поднял тестовый сервер на собственном компьютере. Утилита curl успешно проверила сертификат, Python установил защищённое соединение, а Node.js подтвердил подлинность сервера. Аналогичные результаты исследователь получил на протестированных системах Linux и macOS.

Эксперимент не затрагивал настоящие серверы Stripe, но показал, как могла бы работать атака. Если злоумышленник получит возможность перехватывать или перенаправлять сетевое соединение, поддельный сертификат позволит выдать подконтрольный сервер за настоящий. Уязвимое приложение может передать атакующему пароли, токены доступа и другие конфиденциальные сведения, не обнаружив подмены.

Причина катастрофической слабости ключей оказалась удивительно простой. eMudhra использовала криптографический алгоритм на эллиптической кривой P-384, где закрытый ключ должен быть случайным числом размером около 384 бит. Вместо полноценного случайного значения система создала ключи, содержавшие всего один ненулевой байт. Для восстановления каждого секрета достаточно проверить не более 255 вариантов.

Сам алгоритм P-384 никто не взломал. Ошибка возникла при создании ключей, а внешне сертификаты выглядели совершенно нормально. Их структура соответствовала стандартам, открытые ключи были математически корректными, а обычные проверки не обнаруживали нарушений. Выявить проблему удалось только после анализа криптографической стойкости самих ключевых пар.

Все восемь слабых ключей появились 30 апреля 2025 года. Каждый использовался в двух промежуточных сертификатах, один подписала сама eMudhra, второй в мае 2025 года дополнительно подписала Sectigo. Таким образом, существовало 16 сертификатов с восемью одинаково уязвимыми ключевыми парами. Возможность восстановить закрытые ключи сохранялась около 17 месяцев, причём злоумышленникам не требовалось проникать в инфраструктуру удостоверяющего центра.

Первые защитные меры приняли 17 октября 2026 года после обращения исследователя, обнаружившего проблему. Google заблокировала опасные ключи в Chrome через механизм CRLSet, а Mozilla распространила блокировку через OneCRL. Пользователям с обычными настройками не понадобилось даже перезапускать браузеры. Аналогичную защиту для Android Google начала распространять через сервисы Google Play 19 октября.

Дополнительным барьером стала система Certificate Transparency, которая требует публично регистрировать сертификаты сайтов. Google не обнаружила в журналах ни одного TLS-сертификата, выпущенного шестью проблемными центрами до их блокировки. Поэтому поддельные сертификаты не могли пройти стандартную проверку Chrome, требующую подтверждения регистрации. Однако далеко не все программы используют такой механизм.

Основной риск теперь связан с приложениями, которые проверяют сертификаты иначе, чем современные браузеры. Серверные API, автоматические установщики программ, системы непрерывной сборки и развёртывания CI/CD, облачные инструменты и пакетные менеджеры часто полагаются на локальное хранилище доверия. Многие клиенты по умолчанию не проверяют отзыв сертификатов и не требуют регистрации в публичных журналах. Поэтому формально отозванный сертификат всё ещё может пройти проверку.

Особенно сложная ситуация складывается с маршрутизаторами, камерами, промышленными контроллерами и другими устройствами, которые редко получают обновления. Некоторые системы используют собственные наборы доверенных сертификатов, встроенные непосредственно в прошивку. Без исправления такие устройства потенциально могут принимать поддельные сертификаты до окончания срока действия соответствующих цепочек доверия. Для части затронутых сертификатов срок истекает только в июле 2039 года.

Отдельную опасность представляют два скомпрометированных центра подписи программного кода. Их ключи позволяют создавать цифровые подписи, которые могут выглядеть действительными для проверяющих систем Windows. При отсутствии проверки отзыва злоумышленники потенциально способны использовать такие подписи для вредоносных программ. Угроза не означает автоматического обхода всех механизмов защиты Windows, но создаёт дополнительную возможность маскировать происхождение исполняемых файлов.

Mozilla 20 октября выпустила Firefox 158.0.1 и обновления веток ESR 115.43.1 и 153.5.1. Дополнительно разработчики подготовили NSS 3.131.1 с удалением доверия к корневому сертификату emSign ECC Root CA - G3. Google также решила исключить соответствующий корневой сертификат из Chrome Root Store. Массовое распространение такого изменения запланировано на 27 октября. Владельцам сайтов, использующим затронутую корневую цепочку, потребуется заменить сертификаты, иначе соединения могут перестать работать.

Cloudflare проверила собственную инфраструктуру и не обнаружила признаков эксплуатации проблемы в своих сервисах. Компания обновила клиенты WARP и Cloudflare Tunnel, а также внедрила дополнительные ограничения в CDN и сервисах Zero Trust. Администраторам рекомендуют обновлять системные наборы сертификатов, библиотеки проверки TLS и контейнерные образы. Проверять необходимо именно приложения, поскольку исправленный браузер не гарантирует безопасность остальных программ на компьютере.

Компания eMudhra объяснила произошедшее предварительными результатами внутреннего расследования. Во время создания ключей специалисты использовали аппаратные криптографические модули Ultimaco HSM. В сценарий генерации внесли изменения для проверки операций экспорта ключей, после чего программная ошибка привела к появлению дополнительных слабых ключевых пар. Из-за похожих обозначений сотрудники выбрали неправильные ключи для запросов на выпуск сертификатов.

По версии eMudhra, первоначально оборудование создало полноценные криптографические ключи, но при дальнейшей работе сотрудники использовали слабые дубликаты. Ошибочные запросы подписали собственным корневым центром, а затем передали Sectigo для дополнительной подписи. Разработчик считает, что аппаратные модули не были непосредственной причиной проблемы, однако расследование ещё продолжается. Компания также признала несколько человеческих ошибок на разных этапах процедуры.

В ходе разбирательства Mozilla обнаружила ещё одну подозрительную деталь. В мае 2025 года те же промежуточные центры уже фигурировали в инциденте с некорректными подписями списков отозванных сертификатов. Представители eMudhra пояснили, что первоначально такие списки подписывали правильными ключами, а после обнаружения несовпадений повторно подписали ошибочными. Насколько ранний инцидент был связан с нынешним, специалисты продолжают выяснять.

eMudhra утверждает, что семь проблемных промежуточных центров вообще не использовались в рабочей инфраструктуре, а восьмой не выпустил ни одного конечного сертификата. Компания также заявляет, что закрытые ключи корневых центров и остальных промежуточных центров не пострадали. Все восемь скомпрометированных сертификатов отозваны, а Sectigo отдельно отозвала собственные сертификаты с перекрёстной подписью.

Подтверждённых случаев злонамеренного применения восстановленных ключей пока нет. Однако отсутствие записей в публичных журналах не исключает атак на программы, которые не используют Certificate Transparency. Установить, восстанавливал ли кто-нибудь закрытые ключи до публичного раскрытия, практически невозможно. Инцидент показал, что даже правильно работающие криптографические алгоритмы не спасают систему, если удостоверяющий центр допускает ошибку при генерации ключей, а приложения годами продолжают доверять скомпрометированным сертификатам.

https://www.securitylab.ru/news/579028.php

https://xakep.ru/2026/10/21/emudhra-certs/

https://www.opennet.ru/opennews/art.shtml?num=66515

Показать полностью
35

Нейросеть нашла дыру, через которую можно взломать почти любой сайт на PHP. Атаки начались раньше, чем вышел патч⁠⁠

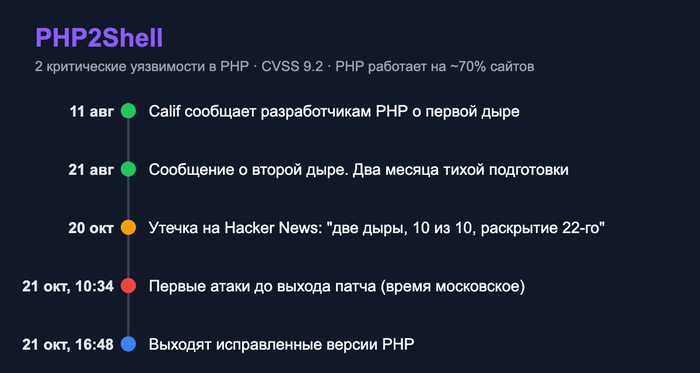
В PHP – языке, на котором работает около 70% сайтов, включая WordPress, Drupal и движок "Википедии", – нашли две критические уязвимости. Через них можно без пароля выполнить свой код на сервере или вытащить из памяти чужие пароли, токены и ключи. Нашли их с помощью ИИ, рассказала OpenAI. Уязвимы версии вплоть до PHP 5.4, а для атаки годился даже сайт из одной страницы "Hello World".

Хронология по данным OpenAI, Precursor Security и Patchstack

Хронология по данным OpenAI, Precursor Security и Patchstack

Дыры нашли независимо сразу три команды. Исследователи Calif использовали GPT-5.6 Sol в рамках программы OpenAI Patch the Planet, компания Wiz – Gemini 4 Argon и тот же GPT-5.6 Sol, третьей была команда OpenAI Codex Security. По словам Wiz, один исследователь с ИИ за неделю сделал то, на что раньше у целой команды ушли бы месяцы. Глава Wiz Ами Луттвак назвал находку самой серьезной уязвимостью, когда-либо найденной с помощью ИИ.

Первое сообщение разработчики PHP получили 11 августа. Дальше два месяца шла тихая подготовка: OpenAI собрала коалицию из Google, Microsoft, AWS, Cloudflare и других компаний, подключила американские госструктуры – агентство кибербезопасности CISA и даже "Силы по сверхинтеллекту" при Белом доме. Публичное раскрытие назначили на 22 октября.

20 октября на Hacker News появился пост, который сорвал этот план: две критические дыры в PHP, 10 баллов из 10, раскрытие 22-го. Технических деталей не было, автор сам признал, что доказательств у него нет, кроме "поверьте мне". Но исследователи из watchTowr подтвердили, что утечка настоящая. Разработчики PHP сдвинули выпуск исправлений на 21 октября, а утром того же дня, около 10:30 по Москве, хостинги и Cloudflare зафиксировали первые атаки – больше чем за шесть часов до выхода патча.

Исправленные версии вышли днем 21 октября: 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для PHP 8.1 и старше официальных исправлений нет, а на таких версиях работает примерно каждый пятый сайт на WordPress и почти каждый четвертый на Joomla. Специалисты Sansec ждали массовых атак уже через 15 минут после выхода патча: по исправлению легко понять, где именно была дыра.

OpenAI в конце поста спрашивает у отрасли, можно ли государству или провайдеру воспользоваться уязвимостью, чтобы залатать системы, которыми они управляют, но к которым потеряли админский доступ. Компания допускает будущее, где интернет постоянно сканируется на известные дыры, а найденные либо сообщаются владельцам, либо сразу закрываются. На поддержку защитников OpenAI выделила $1 млрд в виде субсидированного доступа к своим моделям.

Вы бы пустили такого робота-латальщика на свой сервер?

P.S. О том, что нейросети уже находят в коде раньше людей, я пишу в канале "сбежавшая нейросеть".

Показать полностью
14

Шифр Сатаны!⁠⁠

Серия Вехи криптографии через геймификацию

Здравствуйте, ребятушки! Сегодня у нас на повестке шифр из самых недр преисподней. У одного из предков современной блочной криптографии буквально было имя Lucifer — прямо в служебных документах IBM, без иронии и без маркетинга.

Никакого дьявола. Виноват лимит на длину имени файла

В конце 1960-х в исследовательском центре IBM в Йорктаун-Хайтс шла разработка системы защиты данных под кодовым названием Demonstration. Операционная система не умела в длинные имена файлов — и Demonstration пришлось сократить до Demon. А дальше кто-то из инженеров решил, что раз уж «демон», можно и доиграть словами. Так появился Lucifer.

Человек, который сбежал от нацистов, чтобы придумать шифр для американской армии

Автора Lucifer звали Хорст Фейстель, и его собственная биография тянет на отдельный сценарий фильма, который никто не снимет. Да и зачем, можно же снимать сказки и ремейки старых фильмов, ведь на такую историю финансирование не получишь, не то, что… Стоп! Статья же про криптографию.

Хорст Фейстель родился в Берлине 30 января 1915 года. В 1934 году транзитом через Швейцарию он эмигрировал в США (не стал ждать повестки в военкомат, в Германии всеобщая воинская повинность была официально введена в 1935 году) где получил степень бакалавра по физике в MIT, а затем магистра в Гарварде.

Во время Второй мировой войны Фейстель, как уроженец Германии, находился под домашним арестом. Американское гражданство он получил только 31 января 1944 года. Уже на следующий день ему дали допуск к работе и он приступил к работе в Air Force Cambridge Research Center — над системами радиолокационного опознавания «свой-чужой».

После войны были лаборатория Линкольна при MIT, MITRE, а в 1968 году — исследовательский центр IBM в Йорктаун-Хайтс. Именно там Фейстель занялся криптографией и вместе с коллегами начал разрабатывать Lucifer.

Что вообще такое «сеть Фейстеля»

Если убрать формулы — идея почти неприлично простая для того, что защищало банковские и государственные данные полвека.

Блок данных режется пополам — на левую L и правую R части. Дальше несколько раундов подряд повторяется одно и то же:

  1. Правая половина R проходит через функцию F вместе с ключом раунда. F может быть сколь угодно сложной и даже необратимой — и это нормально.

  2. Результат складывается с левой половиной L по модулю 2 — то есть выполняется операция XOR.

  3. Половины меняются местами, и всё повторяется заново.

Гениальность — в одной детали: чтобы расшифровать сообщение, не нужно уметь обращать функцию F. Достаточно прогнать раунды в обратном порядке, используя ключи в обратной последовательности.

Именно поэтому внутрь F можно засунуть довольно сложную начинку — например, нелинейные S-блоки — не боясь, что шифр станет невозможно расшифровать.

Вехи создания

У Lucifer было несколько версий, и Фейстель с коллегами постепенно усложняли конструкцию. Начиналось всё с 48-битного блока и 48-битного ключа, затем появились варианты с другими параметрами. В одной из версий Джона Л. Смита использовались 64-битный ключ и 32-битный блок.

А затем появился Lucifer с 128-битным блоком и 128-битным ключом, построенный уже на сети Фейстеля. Именно эта версия особенно важна для нашей истории: из неё выросла конструкция, которая в итоге привела IBM к DES (созвучно с death, они что там, не крещенные? Так по загробному миру фанатеть...).

То, ради чего вообще статья затевалась

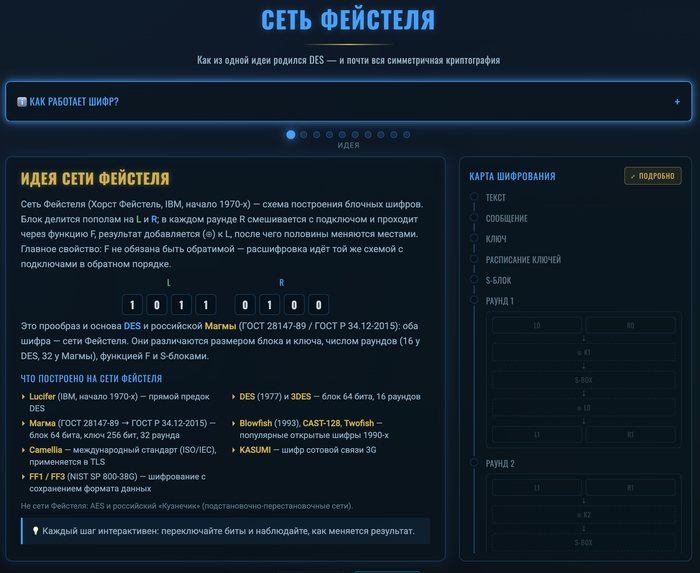
Интерфейс интерактивной визуализации

Интерфейс интерактивной визуализации

Визуализация данного алгоритма, а точнее упрощенная версия сети Фейстеля представляет собой левую активную панель (где и будем экспериментировать, менять значения) и правую панель, что бы видеть подробно каждый шаг, но в тоже время иметь объективное представление обо всех этапах алгоритма.

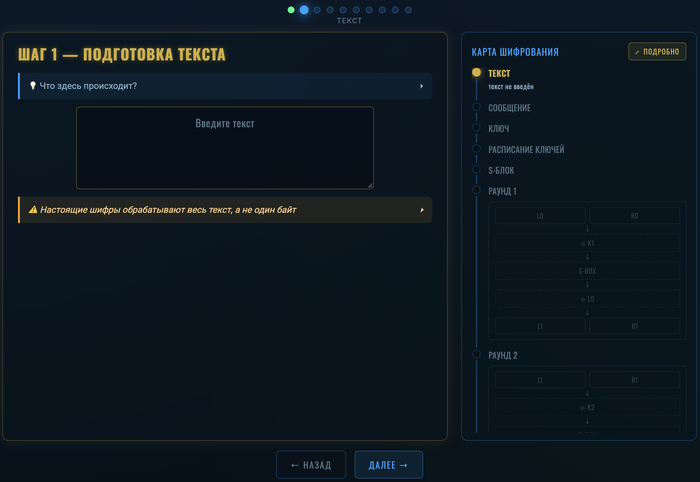
На начальном шаге необходимо определиться с текстом, который будем шифровать, далее само собой перевести его в двоичный код

На начальном шаге необходимо определиться с текстом, который будем шифровать, далее само собой перевести его в двоичный код

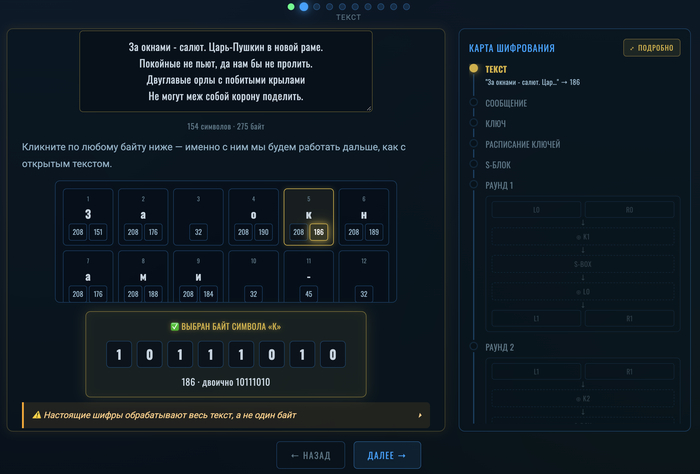
Я выбрал отрывок из великолепнейшего произведения. Работать будем с текстом, так что кодировка по умолчанию utf-8, соотвественно по байтовое представление символов. Выберем второй байт символа "к" (выбирать можно интуитивно понятным способом) и жмем Далее

Я выбрал отрывок из великолепнейшего произведения. Работать будем с текстом, так что кодировка по умолчанию utf-8, соотвественно по байтовое представление символов. Выберем второй байт символа "к" (выбирать можно интуитивно понятным способом) и жмем Далее

Шаг 2 - собственно фиксируем байт, с которым будем работать далее, тут не очень интересно, показывать нечего, жмём Далее

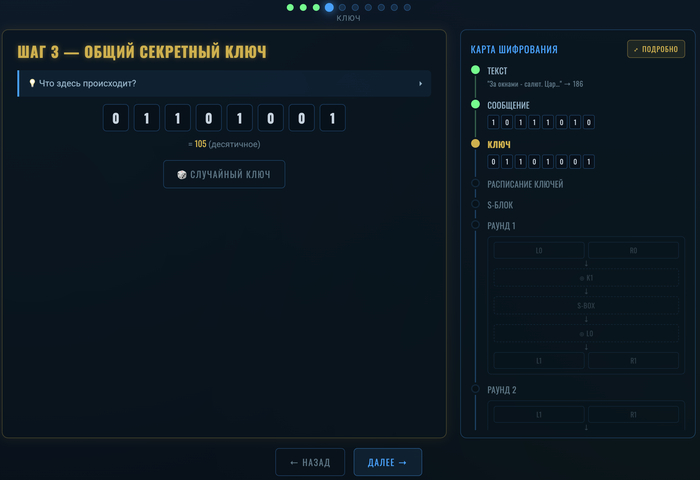
Задаем ключ (мастер ключ, из которого будем нарезать раундовые ключи). Можно создать рандомайзером, можно в ручную, просто кликайте на любой бит ключа и он изменит значение

Задаем ключ (мастер ключ, из которого будем нарезать раундовые ключи). Можно создать рандомайзером, можно в ручную, просто кликайте на любой бит ключа и он изменит значение

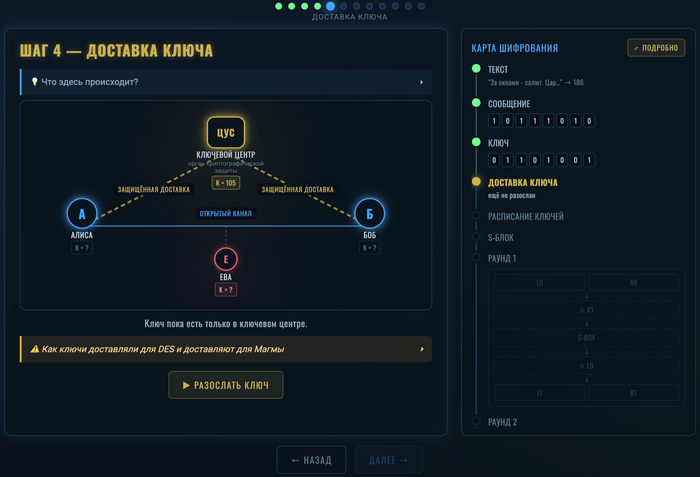
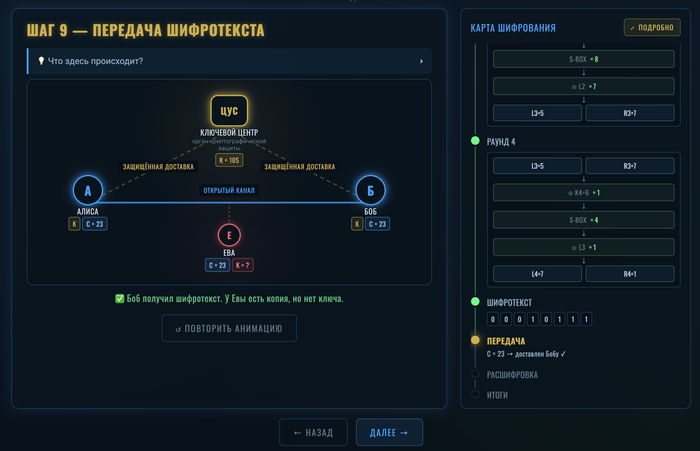
Шаг 4, в предыдущих шифрах выработка и доставка ключа была за Алисой, тут же у нас некая третья сущность ЦУС (Центр Управления Сетями). Даем команду Разослать ключ, только после этого сможем перейти к следующему шагу

Шаг 4, в предыдущих шифрах выработка и доставка ключа была за Алисой, тут же у нас некая третья сущность ЦУС (Центр Управления Сетями). Даем команду Разослать ключ, только после этого сможем перейти к следующему шагу

Что еще хочется отметить Я никогда не устану повторять ... если мы говорим именно о защите чувствительной информации криптографией, которая регулируется государством (не важно каким) на данный момент на каждом этапе (создание, доставка на объекты, загрузка ключа) присутствует человеческий фактор. А человек это брешь в любой системе безопасности. Ну если уж не брешь, то слабое место. Anyway двигаемся дальше.

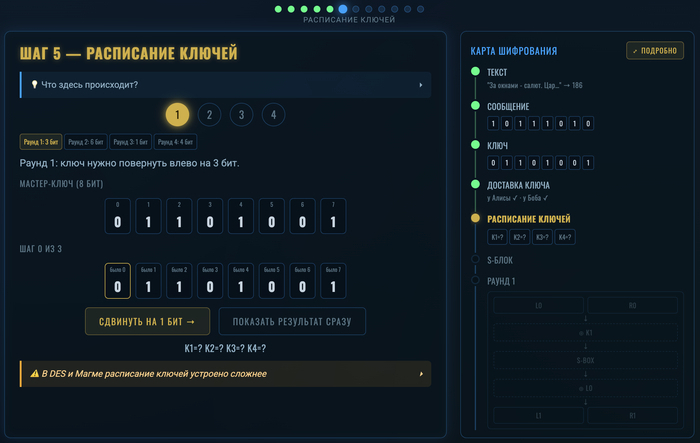
Нарезаем по алгоритму (с фиксированным сдвигом бит) наш мастер ключ на раундовые ключи (всего 4 раунда). Алгоритм нарезки един как для Алисы так и для Боба, это важно. Пока не нарежем ключи, кнопка далее будет не активна.

Нарезаем по алгоритму (с фиксированным сдвигом бит) наш мастер ключ на раундовые ключи (всего 4 раунда). Алгоритм нарезки един как для Алисы так и для Боба, это важно. Пока не нарежем ключи, кнопка далее будет не активна.

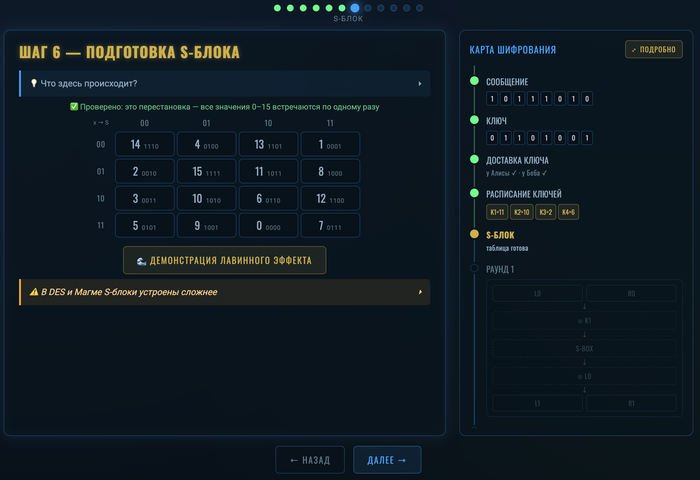
S-блок. Сердце алгоритма. Он заранее создан, значения постоянны. В DES тоже S-блоки, точнее набор из 8 фиксированных S - блоков. Они разработаны в IBM при непосредственном участии АНБ (по доброте душевной). Мы к этому еще веренемся, а пока Далее

S-блок. Сердце алгоритма. Он заранее создан, значения постоянны. В DES тоже S-блоки, точнее набор из 8 фиксированных S - блоков. Они разработаны в IBM при непосредственном участии АНБ (по доброте душевной). Мы к этому еще веренемся, а пока Далее

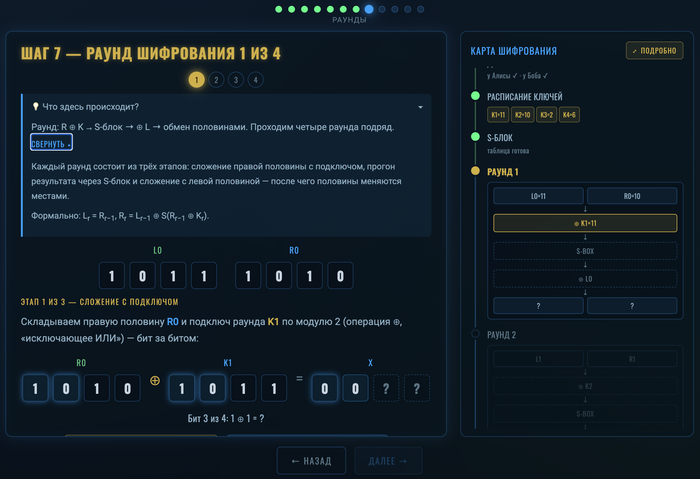
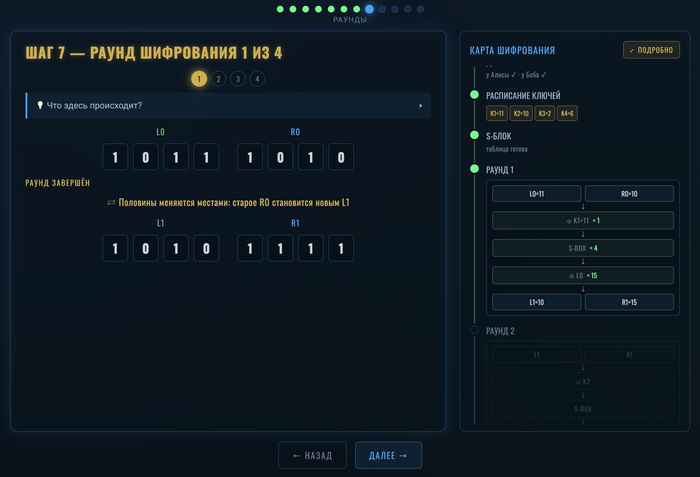
Наконец то приступаем к 1 раунду шифрования. Ксати на каждом этапе советую открывать подсказку "Что здесь происходит" - я старался наиболее подробно и простым языком описывать каждый шаг. Подготавливаем промежуточное значение Х и идем Далее

Наконец то приступаем к 1 раунду шифрования. Ксати на каждом этапе советую открывать подсказку "Что здесь происходит" - я старался наиболее подробно и простым языком описывать каждый шаг. Подготавливаем промежуточное значение Х и идем Далее

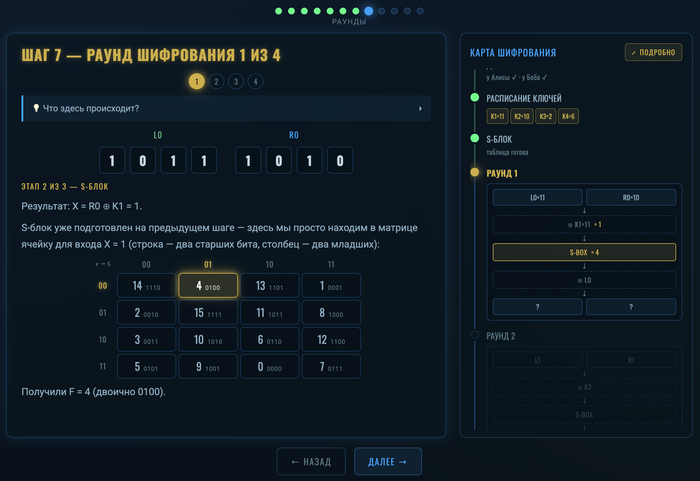
Применяем S-блок, получаем значение функции F

Применяем S-блок, получаем значение функции F

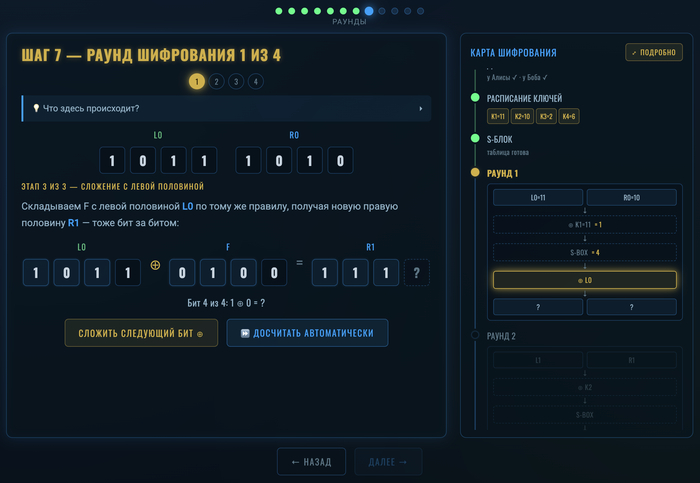
Получаем правую половину R1

Получаем правую половину R1

R1 мы вичислили, а вот в L1 мы переносим значения из R0 (изначальные биты)

R1 мы вичислили, а вот в L1 мы переносим значения из R0 (изначальные биты)

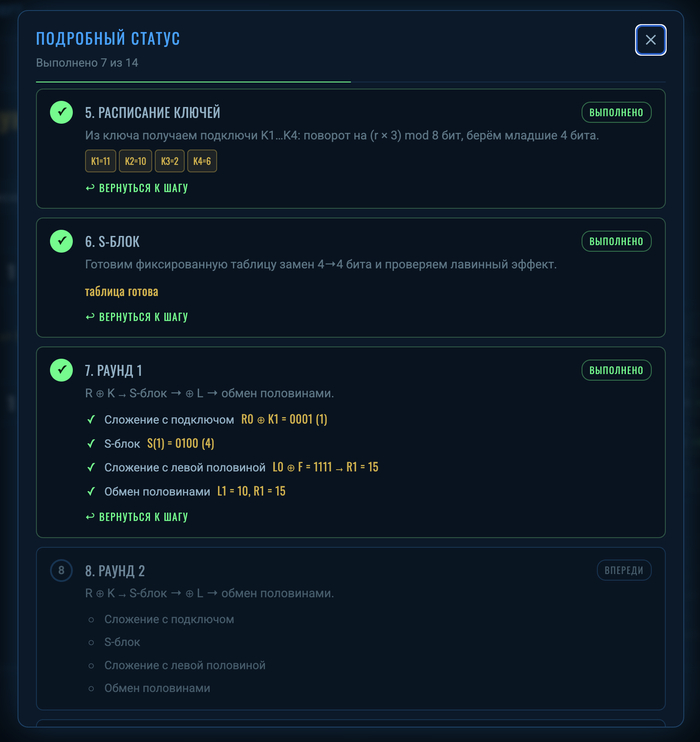
Открываем карту шифрования и наблюдаем краткое ревью проделанной работы и будущие манипуляции

Открываем карту шифрования и наблюдаем краткое ревью проделанной работы и будущие манипуляции

Раунд 2, 3, 4 - всё тоже самое, только с обновленными значениями половинок

Раунд 2, 3, 4 - всё тоже самое, только с обновленными значениями половинок

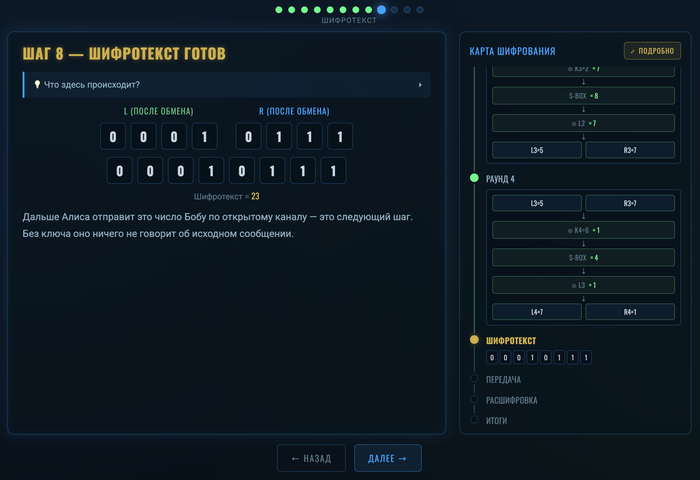
Шифротекст готов, идём к следующему этапу

Шифротекст готов, идём к следующему этапу

Сообщение доставлено

Сообщение доставлено

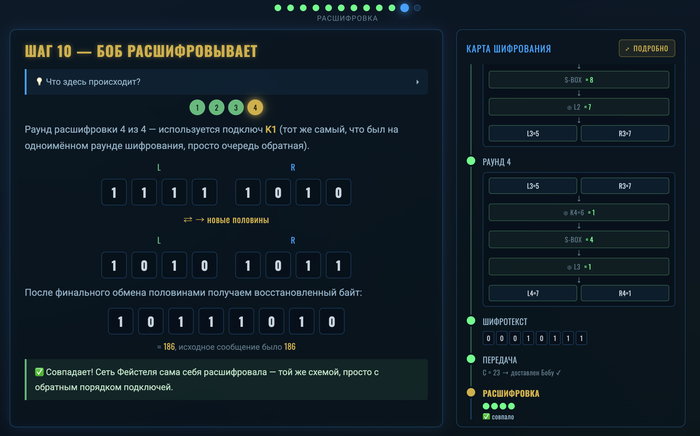
Расшифровываем по раундам в обратном порядке и всё. Проще пареной репы

Расшифровываем по раундам в обратном порядке и всё. Проще пареной репы

Сразу подстелю себе соломку - визуализация этого прекрасного алгоритма это моя упрощенная интерпретация. Цель - донести идею наиболее простым языком, что бы отличать магию от ловкости рук.

Сделка с дьяволом: могло ли АНБ оставить в DES бэкдор?

Ну что, с сетью Фейстеля разобрались и даже немного поиграли. Теперь вернёмся к Lucifer — потому что именно здесь начинается самая интересная часть истории.

В 1973 году американское Национальное бюро стандартов (NBS, ныне NIST) объявило конкурс на единый стандарт шифрования для гражданских ведомств. IBM предложила доработанный Lucifer. Работу над ним возглавили Уолтер Тачмен и Карл Мейер.

И тут в историю вошло АНБ.

АНБ узнало, что Уолтер Тачмен из IBM работает над новой версией Lucifer. Агентство оформило ему допуск к секретной информации (в переводе с бусурманского - к гос. тайне) и подключилось к совместной работе над шифром.

Дальше возник вопрос, который до сих пор делает историю DES такой интересной:

а нельзя ли встроить в шифр секретный вход для тех, кто знает, где его искать?

Бэкдор, которого никто не должен увидеть

На первый взгляд идея кажется вполне реалистичной.

Если ты участвуешь в разработке стандарта, можешь влиять не только на длину ключа, но и на саму конструкцию алгоритма. А в DES особенно подозрительно выглядели S-блоки — таблицы, которые превращают входные данные в выходные и добавляют шифру нелинейность.

АНБ участвовало в их разработке, но принципы проектирования долгое время не раскрывались.

Отсюда и подозрение: а вдруг внутри S-блоков спрятана математическая лазейка?

Такую возможность обсуждали вполне официально. В документах того времени фигурирует понятие trapdoor — условно говоря, секретная дверь, позволяющая обойти обычную защиту алгоритма. Если такая дверь существует, обладателю секретного знания не обязательно знать ключ пользователя. Он получает другой путь к расшифровке.

Но доказательств того, что подобную дверь действительно оставили, найдено не было.

А вот ключ действительно укоротили

Зато здесь никаких теорий заговора не требуется.

В процессе стандартизации АНБ настояло на сокращении длины ключа. Обсуждались разные варианты, а в итоге остановились на 56 битах.

При этом АНБ участвовало и в разработке S-блоков.

Получилась странная комбинация: одну часть защиты сделали слабее, а другую — загадочным образом изменили в закрытом режиме.

В 1977 году DES стал федеральным стандартом США — FIPS PUB 46.

И почти сразу появились вопросы.

«56 бит? Вы серьёзно?»

В том же году Уитфилд Диффи и Мартин Хеллман опубликовали статью с недвусмысленным названием — Exhaustive Cryptanalysis of the NBS Data Encryption Standard.

В рамках теоретического подхода они посчитали стоимость специальной машины для перебора ключей DES и получили оценку около $20 миллионов за систему, способную найти ключ примерно за сутки. Но короткий ключ был не единственной причиной для подозрений.

Оставался вопрос: что именно АНБ сделало с S-блоками?

В 1978 году специальный комитет Сената США расследовал участие АНБ в создании DES. Скрытой математической «двери» в алгоритме не обнаружили. Но выяснилось, что АНБ действительно убедило IBM согласиться на сокращённый ключ и участвовало в разработке S-блоков. То есть подозрения имели под собой почву. Просто доказательств бэкдора не нашли. И на этом историю можно было бы закончить. Но тогда мы не получили бы главный твист.

Тайна, которую скрывали почти 20 лет

В 1990 году Эли Бихам и Ади Шамир опубликовали метод дифференциального криптоанализа — мощный способ атаковать блочные шифры. И тут выяснилось кое-что странное.

DES оказался очень хорошо защищён от этой атаки.

В 1994 году Дон Копперсмит, один из разработчиков DES в IBM, раскрыл причину: IBM знала о дифференциальном криптоанализе ещё с 1974 года — задолго до того, как о нём узнал открытый научный мир. Более того, устойчивость к этой атаке была одним из критериев при проектировании S-блоков и перестановки DES.

То есть те самые загадочные S-блоки, которые подозревали в наличии секретной лазейки, оказались очень хорошо защищены от атаки, о существовании которой разработчики тогда даже не знали.

И вот здесь появляется настоящий вопрос.

Откуда IBM знала об этой атаке в 1974 году?

IBM утверждала, что разработала соответствующие методы самостоятельно. Историки также обсуждали возможность того, что определённые знания пришли от АНБ. Но документального доказательства того, что АНБ передало IBM готовый метод дифференциального криптоанализа, нет. Поэтому здесь заканчиваются факты и начинаются исторические вопросы.

Но парадокс остаётся:

АНБ действительно вмешалось в разработку DES.
АНБ действительно добилось более короткого ключа.
АНБ действительно участвовало в разработке S-блоков.
Но доказательств, что оно оставило бэкдор, нет.

А спустя двадцать лет выяснилось, что S-блоки были спроектированы гораздо умнее, чем могла знать публика.

Диффи и Хеллман всё-таки оказались правы

Оставалась другая проблема — 56-битный ключ. В 1998 году Electronic Frontier Foundation построила специализированную машину Deep Crack менее чем за $250 000.

Она перебирала ключи DES со скоростью около 88 миллиардов ключей в секунду и нашла нужный ключ за 56 часов.

Год спустя EFF вместе с distributed.net сделали это уже за 22 часа 15 минут.

То, что в 1977 году казалось машиной за десятки миллионов долларов, спустя два десятилетия превратилось в относительно доступный специализированный компьютер.

DES было пора на пенсию. Lucifer умер да здавствует... Кхе, кхе

Но сеть Фейстеля никуда не делась

Да, DES устарел, а идея Фейстеля — нет.

На сети Фейстеля или её модификациях построены Blowfish, Twofish, Camellia, KASUMI и другие шифры. Похожие конструкции используются и в форматно-сохраняющем шифровании.
А по другую сторону железного занавеса существовала своя история.

В СССР был создан ГОСТ 28147-89 — блочный шифр с 64-битным блоком, 256-битным ключом и 32 раундами, тоже на сети Фейстеля. Его разработка проходила в закрытой системе советской криптографии, поэтому подробности долго оставались недоступными. Сегодня обновленная версия этого алгоритма в российском стандарте ГОСТ Р 34.12-2015 известен как «Магма».

В 2001 году NIST утвердил новый стандарт — AES. Он уже не использовал сеть Фейстеля, а был построен на другой архитектуре — подстановочно-перестановочной сети, но это уже совсем другая история.

Lucifer умер. DES тоже.

А идея одного немецкого гражданина, эмигрировавшего в США, продолжает жить.

И всё началось с довольно простой мысли: разделить блок пополам, немного покрутить одну половину, смешать её с другой — и повторить.

И в заключении хотелось бы сказать: "Помните алгоритмы шифрования - это всё здорово, но самое главное, берегите себя и своих близких".

Показать полностью 16
100

Особенности английской киберпреступности. Две истории о талантливых хакерах⁠⁠

<a href="https://www.elciudadano.com/mundo/joven-se-pasar-director-la-cia-obtuvo-valiosa-informacion/01/22/?utm_medium=organic&amp;utm_source=yasmartcamera" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Привет. Сегодня мы поговорим о болезнях в разных проявлениях и их влиянии на восприятие окружающей действительности через призму своих знаний и возможностей.

Звучит сложно? На самом деле всё проще. У одного нашего героя синдром Аспергера, у второго — аутизм, а оба они по-своему гении.

Написано специально для облачного провайдера ▶️Timeweb Cloud и читателей Pikabu.


Читайте также:


Мальчик, который напугал всех в ЦРУ

Всё, как обычно, идет из детства. Кейн Гэмбл рос в относительно небольшом, но очень унылом за счет своей серости городе Лестер, Англия. В принципе, семья обычная — пара британских работяг с одного из местных заводов (которых в Лестере действительно МНОГО), и одной маленькой светлой точкой в биографии. Мать парня выиграла в лотерею 1997 года довольно много денег — 1,7 миллиона фунтов стерлингов. Деньги были вложены в бизнес, который прогорел и стал причиной не самой здоровой обстановки в семье на годы вперед.
И, казалось бы, в такой среде мог вырасти кто угодно из представителей классической английской уличной преступности (простите мне мою субъективность), но нет, Кейн Гэмбл видел мир не так, как другие парни из не самых благополучных семей. У мальчика было диагностировано расстройство аутистического спектра, что вкупе с не раз упомянутыми обстоятельствами сильно влияло на мировоззрение Кейна. Он видел мир без серой морали, с четким и очень своеобразным делением на добро и зло. А еще он с раннего подросткового возраста увлекался политикой и ненавидел гос. аппарат США за коррумпированность и, это цитата, «расчётливость».

<a href="https://x.com/_d3f4ult/status/1824700685293593080" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Именно такие взгляды сведут его с D3f4ult — сыном американского чиновника и любителем взламывать сетевой код в онлайн-играх. Парни сойдутся на мысли, что правительству надо шатать нервы и наказывать за излишнюю свободу деятельности. А еще D3f4ult в свое время очень вдохновился расследованием Сноудена на тему прослушки граждан. Именно это и станет поводом ненадолго превратить жизнь одного конкретного человека в ад.

<a href="https://www.wfmynews2.com/article/news/self-proclaimed-cia-director-hacker-says-he-had-help/83-223505199" target="_blank" rel="nofollow noopener">Источник</a>

Источник

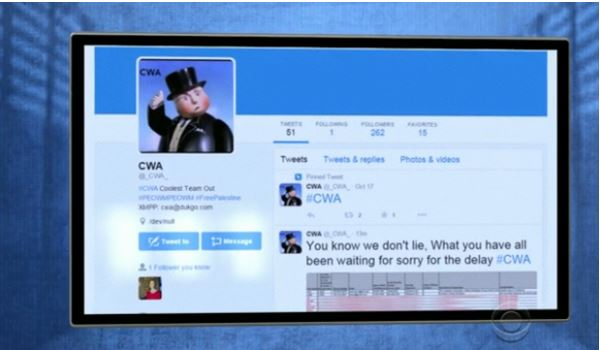
В интернете Кейн Гэмбл называл себя Cracka, а всю свою деятельность в кооперации с D3f4ult помечал как работу группировки C.W.A. (на сленговом языке чернокожих Cracka означает «белый»), что переводится на русский как «Белые с мнением», отсылка на культовый коллектив N.W.A. Идея их группировки была не в деньгах, а в желании как можно сильнее опозорить первых лиц американских спецслужб, и чем публичнее лицо, тем лучше.

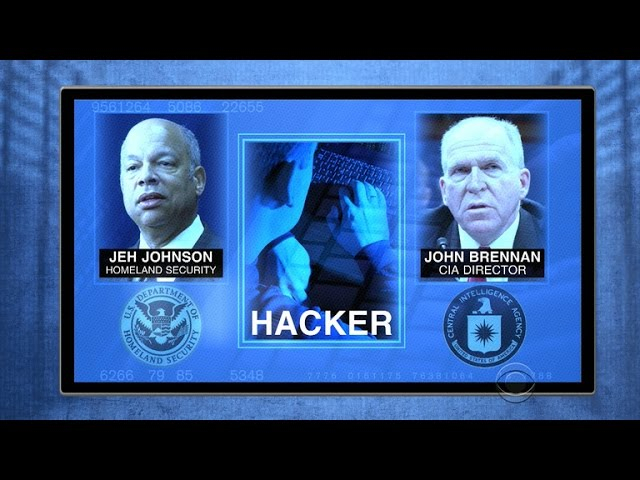
Так под их прицел и попал Джон Бреннан, директор ЦРУ на момент описываемых событий. Кейн Гэмбл взломал его почту, аккаунты в мессенджере AOL, а также личный кабинет сотового оператора Verizon. Через цепочку слитых документов нашелся в том числе личный мобильный номер, который завалили сначала просто спам-звонками, а потом и откровенными угрозами вперемешку с отборным (насколько позволяет бедный на это дело английский язык) матом.

<a href="https://www.youtube.com/watch?v=JXUuc_WUGRc" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Позже через почту найдется доступ к домашней экосистеме Бреннана, где были подключены все устройства его семьи, и уже на них стали приходить угрозы и спам. Разумеется, рядом с этим пошла утечка внутренних рабочих писем с конфиденциальными данными, в том числе и о военных операциях разных временных периодов. Кейн Гэмбл, кстати, не стеснялся делиться в социальных сетях фактом, что у него есть эти данные, ага. Он позже признается, что делал всё это под веществами и не хотел навредить, ему было просто весело кошмарить не просто случайного человека, а директора ЦРУ.

Джон Бреннан, кстати, в ходе этих событий несколько раз менял место жительства, жил под круглосуточным наблюдением вооруженной охраны, и в целом в структуре начался жуткий переполох. Только вот факт — C.W.A., несмотря на угрозы, практически не слили в сеть ничего важного, они просто несколько недель кошмарили человека и его семью, чтобы показать, что неприкасаемых людей не существует.

<a href="https://x.com/DarknetDiaries/status/1721920567555584293" target="_blank" rel="nofollow noopener">Источник</a>

Источник

А потом им надоело, и они перестали это делать. Но история на этом не кончилась. В целом отследить звонки и прочую деятельность было изначально трудно... если бы не пьяный D3f4ult, который случайно проговорился другу, что имеет отношение к развирусившейся истории о взломе директора ЦРУ. За свой длинный язык он получит пять лет тюрьмы и по возвращению вольется в легализованные криптотусовки, да начнет ходить по различным подкастам. Собственно, основываясь на выпуске подкаста Darkest Diaries с ним, и написана большая часть этого текста.

Кейн Гэмбл, естественно, тоже был быстро найден, потому что D3f4ult раскололся. Суд Англии учел диагноз и возраст, поэтому парню дали всего 2 года колонии для несовершеннолетних. По выходу он пропал с радаров и, по слухам, до сих пор работает где-то в сфере информационной безопасности.

Эту программу боялись почти все кто создавал и держал сайты. За ней стоит гений

<a href="https://habr.com/ru/articles/357328/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Адам Мадд рос в гораздо более приличной и нормативной семье, чем Кейн Гэмбл, да и район был значительно благоприятнее, чем промышленный город в Англии. Да вот одна проблема — буллинг со стороны сверстников в школе и колледже. Замкнутого и малообщительного молодого человека не очень уважали, но ценили тот факт, что он никогда не даст сдачи.

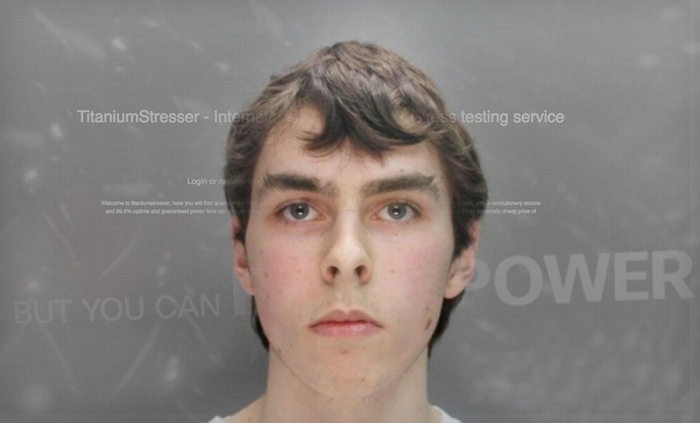
Спусковым крючком стала кража. Пришел с деньгами, ушел без, полиция развела руками, и дело в ход не пошло. Зато в отместку пошли на дно около сотни сайтов образовательных учреждений по всей Америке. Адам положил их методом банального DDoS в рамках тестирования своего небольшого проекта под названием... Titanium Stresser.

<a href="https://krebsonsecurity.com/2017/04/uk-man-gets-two-years-in-jail-for-running-titanium-stresser-attack-for-hire-service/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

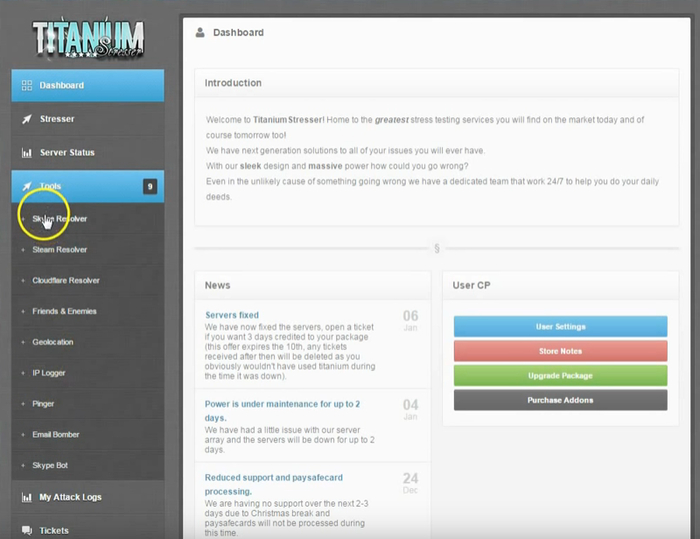
Адам Мадд разрабатывал программу несколько лет в полном одиночестве и секретности от всех. Если говорить простыми словами, Titanium Stresser — это оружие массового поражения, программа, которая за счет умной DDoS-атаки способна класть на лопатки буквально любой ресурс вне зависимости от объема его защиты. Titanium за счет переброса трафика и пустых запросов в гигантском количестве создавал просто адскую нагрузку на сервера, которую никто не мог выдержать.

И доступ к этому чуду стоил денег. Были разные виды подписок: от базовой, на побаловаться, до про для серьезного саботажа. Покупатели были разные: от мелких хулиганов до крупных провайдеров, которые брали, чтобы тестировать свое оборудование.

<a href="https://thehackernews.com/2016/11/titanium-stresser-ddos-tool.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Помимо прочего, Titanium Stresser умел убивать почтовые ящики спамом наглухо, доксить IP-адреса вплоть до точного расположения сервера по месту жительства и жесточайше брутфорсить пароли.

Это приносило парню просто гигантские деньги, на которые он даже держал целый отдел поддержки. Всё чисто и через крипту, подкопаться было просто невозможно.

<a href="https://www.youtube.com/watch?v=pqFV5XUU_gk" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Но, как это обычно бывает, всё сломал один длинный язык нахального школьника. Есть такая идейная группировка борцов с корпорациями под названием Lizard Squad, их особенно не любят геймеры даже в нашей стране, ведь раньше они частенько по причинам «потому что можем» ложили сервера Sony и Microsoft. Да, угадайте, с помощью какого софта они это делали.

<a href="https://guardia.school/boite-a-outils/lizard-squad-lart-du-piratage-spectacle-a-lere-des-reseaux-sociaux.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

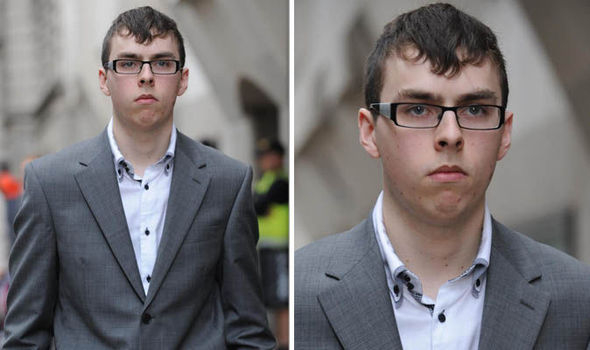
Так вот, был там один финский школьник (тот что на фото выше, да), который участвовал в атаках и вообще не следил за тем, о чем и где разговаривает. Его нашли буквально из-за хвастовства на одном из форумов, а так как этот непуганный домашний пацан, силовикам ничего не стоило его расколоть и заставить выдать всех своих тоже не особо скрывавшихся подельников, а те в свою очередь по принципу домино вывели спецслужбы на создателей программы, которой боялся весь интернет.

<a href="https://www.express.co.uk/news/uk/794964/Teenage-hacker-Adam-Mudd-faces-jail-Titanium-Stresser-program-website-attacks" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Родители Адама Мадда узнали о делах (и финансовом состоянии) сына только в тот момент, когда их дом штурмом брала полиция. И в этой ситуации важно одно: никто не хотел сажать в тюрьму юного гения. Судья зачитывал приговор дрожащим голосом и несколько раз отметил, что это вынужденная мера, а у Адама с его навыками очень светлое будущее, если он применит их в правильное русло. Собственно, после 2 лет тюрьмы (срок сократили из-за синдрома Аспергера и возраста) Адам также ушел в тень, разработка Titanium была свернута, а сам парень, говорят, работает в одной очень крупной IT-компании на должности руководителя отдела безопасности, но не под своим именем.

Мораль такова: цените свои навыки, развивайте и направляйте в правильное русло. А еще никакая болезнь таланту не помеха. Хорошего дня!


Больше интересных статей и новостей в нашем блоге на Хабре и телеграм-канале.

Реклама. ООО «ТАЙМВЭБ.КЛАУД», ИНН: 7810945525
Показать полностью 11

Бесплатный VPN: чем вы платите на самом деле⁠⁠

Серия Мошеннические кейсы
Бесплатный VPN: чем вы платите на самом деле

Если продукт бесплатный — товаром обычно оказывается пользователь. С бесплатными VPN это правило работает буквально, и цена бывает выше, чем кажется.

Сразу оговорюсь: это разбор рисков категории, а не советы, каким сервисом пользоваться. Никаких названий — только на что смотреть.

Что вообще делает VPN технически

VPN пропускает весь ваш трафик через свой сервер. Для этого приложению нужны широкие права: видеть, куда вы ходите, и управлять сетевыми настройками устройства.

Вы добровольно отдаёте посреднику доступ ко всему, что раньше видел только провайдер. Честный посредник — это часть работы. Нечестный — готовый канал слежки, который вы сами открыли.

Чем платит пользователь бесплатного сервиса

Сервер, трафик и поддержка стоят денег. Раз пользователь не платит рублём, берут иначе.

Данными. Логи посещений, история, IP, местоположение собирают и продают рекламным брокерам. Исследование сотни популярных бесплатных VPN для Android показало: значительная часть передаёт данные третьим сторонам — брокерам и соцсетям. Часть при этом обещает в описании «никаких логов».

Слабой защитой. Анализ сотен приложений находил такие, где шифрования по сути нет вовсе — хотя оно и есть весь смысл VPN. Это опаснее, чем без VPN: думаете, что защищены, и ведёте себя смелее.

Устройством. Самый тяжёлый сценарий — когда приложение оказывается прикрытием для чужой инфраструктуры.

История, после которой стоит задуматься

В мае 2024 года ФБР и партнёры ликвидировали ботнет 911 S5 — по их оценке, крупнейший в истории: более 19 миллионов заражённых IP почти в 200 странах.

Механика простая. Человек ставил бесплатное VPN-приложение, а вместе с ним на устройство тихо ставился скрытый прокси-бэкдор. После этого домашний интернет-канал жертвы сдавали в аренду посторонним — под мошенничество, атаки и куда более тяжёлые преступления. Владелец не знал ничего и по сути отвечал своим IP за чужие действия.

Администратора арестовали, ущерб оценивают в миллиарды долларов. И ключевое: жертвы просто хотели «бесплатно и удобно».

Как оценивать риск, не читая исходники

Три вещи, которые доступны любому.

Права приложения. Если сервису нужен доступ к контактам, СМС, микрофону — это не про сетевую защиту. Настоящему VPN столько не требуется.

Политика конфиденциальности. Формулировки вида «можем передавать партнёрам», логи IP и таймстампов, размытая структура владельца — красные флаги. «No logs» в рекламе и логи в политике рядом — это ложь по определению.

Модель денег. Если непонятно, на чём сервис зарабатывает, — вероятно, на вас. Это не всегда криминал, но всегда повод насторожиться.

Разбираем такие механики и учим базовой цифровой гигиене на бесплатных теоретических курсах в канале.

Отдельно оговорюсь: «бесплатный» не равно «вредоносный» автоматически. Есть бесплатные тарифы у платных сервисов с аудитом. Речь именно о слепом доверии неизвестному приложению.

А вы смотрите на права и политику перед установкой или ставите не глядя? В комментарии.

Показать полностью 1
72

Залепил дыру посреди QR-кода — телефон открыл ссылку как ни в чём не бывало⁠⁠

Серия Мошеннические кейсы
Залепил дыру посреди QR-кода — телефон открыл ссылку как ни в чём не бывало

Все говорят «не сканируйте подозрительные QR», но не объясняют главного: подозрительный от нормального отличить невозможно в принципе. Это же просто квадрат из шума.

Решил разобраться руками: сгенерировал коды, поломал их, декодировал обратно.

Опыт 1. Два кода, один символ разницы

Взял два адреса, отличающихся одним знаком — во втором вместо буквы «o» стоит ноль:

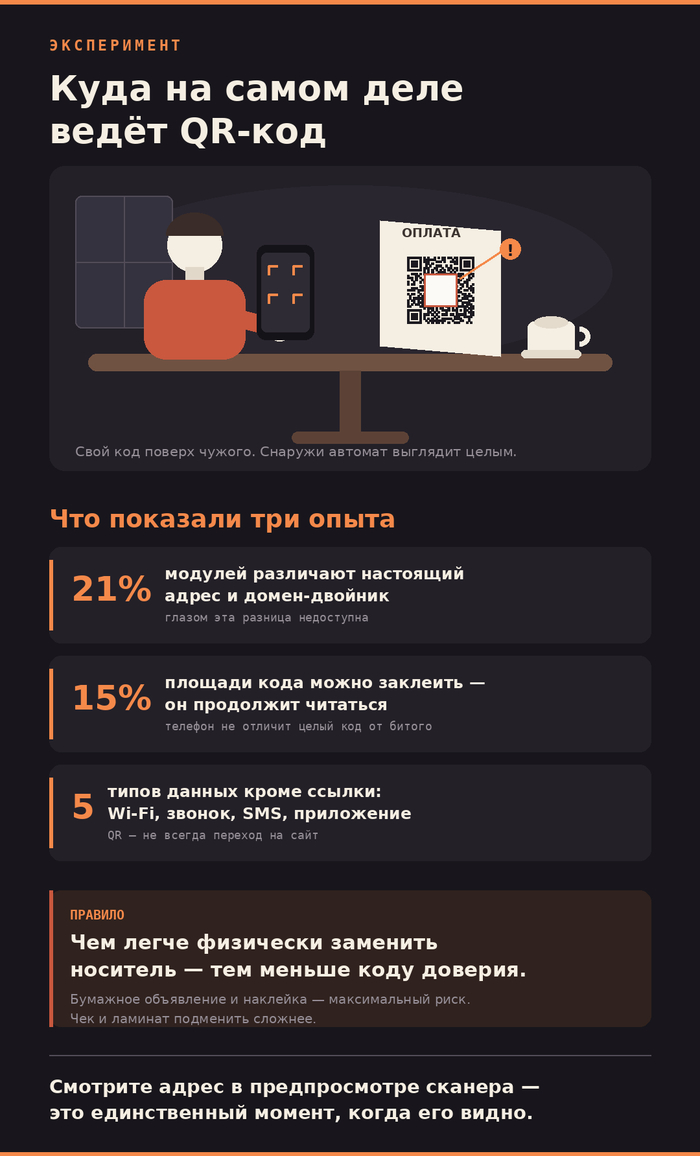
Матрица у обоих одинаковая, 29×29. Различаются они в 179 модулях из 841 — это 21% картинки.

Казалось бы, пятая часть заметна. Но любой QR — чёрно-белая крошка, отличить один узор шума от другого глазом невозможно. Оба кода честно декодировались каждый в свой адрес.

Разница между настоящим кодом и подделкой физически есть, но человеку она недоступна. Совета «внимательно посмотрите на код» не существует.

Опыт 2. Сколько можно заклеить

Сначала пара слов про устройство кода, иначе дальше будет непонятно.

При печати QR выбирают уровень коррекции ошибок — сколько запасных данных положить внутрь на случай царапин и грязи. Уровней четыре: L, M, Q и H, от минимального запаса к максимальному. Чем выше уровень, тем больше повреждений код переживёт и тем крупнее сам рисунок.

Пример: в кодах с логотипом посередине всегда стоит H — логотип закрывает часть данных, и без запаса такой код не читался бы.

Уровень выбирает тот, кто печатает. Со стороны его не определить.

Я сделал по коду на каждом уровне и заклеивал центр белым квадратом, увеличивая площадь:

Уровень L
заклеено 5% — читается

заклеено 10% — нет

Уровень M
заклеено 5% — читается

заклеено 10% — нет

Уровень Q
заклеено 10% — читается

заклеено 15% — нет

Уровень H
заклеено 15% — ЧИТАЕТСЯ

заклеено 20% — нет

На максимальном уровне код пережил дыру в 15% площади — квадрат 14×14 модулей из 37×37 прямо посередине — и выдал адрес, будто ничего не произошло.

Оговорюсь: в спецификации для H заявлено до 30%, но там речь про мелкие повреждения по всему полю. Сплошной кусок переносится хуже, мои 15% это и показали.

А теперь главное, ради чего опыт затевался.

Я начинал с гипотезы, что именно избыточность делает возможной уличную подмену: мошенник заклеивает часть кода и перенаправляет его на себя. Гипотеза неверна. Заклеенный кусок даёт одно из двух: код либо перестаёт читаться, либо продолжает вести на настоящий адрес. Данные внутри так не перепишешь.

Реальная схема грубее: сверху лепят целый свой код, и коррекция ошибок тут ни при чём.

Зато опыт показал другое, и это неприятнее. Телефон не отличает целый код от покалеченного: потёртый, залепленный, с логотипом поверх — он молча читает и открывает ссылку.

Значит, если код подменили или испортили, сигнала вы не получите. Заметить можно только глазами, посмотрев на сам носитель. Чего мы, конечно, не делаем.

Опыт 3. Что вообще влезает в QR

Все думают, что QR — это всегда ссылка. Проверил, что ещё туда влезает:

Wi-Fi с автоподключением WIFI:T:WPA;S:Cafe_Guest;P:12345678;;

Готовый звонок tel:+74951234567

Готовая SMS с текстом SMSTO:900:BALANS

Открытие приложения intent://pay/#Intent;scheme=bank;end

Короткая ссылка-редирект clck.ru/3Xy7Qz

Всё декодировалось без искажений. Код на столике кафе может не открыть сайт, а подключить телефон к чужой точке доступа, подставить номер в звонилку или открыть банковское приложение на экране перевода.

Последняя строка — отдельная беда: сокращённая ссылка не показывает конечный адрес даже в предпросмотре сканера.

Разборы таких схем и статьи по кибербезопасности — в канале.

Мини-тест: где риск выше

Не подглядывая вниз — что опаснее?

А. QR на бумажном объявлении у подъезда

Б. QR на кассовом чеке

В. QR-наклейка на парковочном автомате

Г. QR на ламинированной табличке в кафе

Ответ: А и В. Бумажку и наклейку заменит кто угодно за пять секунд, не оставив следов. Чек печатается в момент покупки, ламинат требует возни — хотя поверх него наклейка ложится прекрасно.

Принцип: чем легче физически заменить носитель, тем меньше коду доверия.

Что делать

Смотрите адрес в предпросмотре сканера до перехода — это единственный момент, когда ссылку видно.

Проверяйте край наклейки: приподнятый уголок, свежий клей, код криво относительно рамки — признаки накладки.

Для оплаты парковки, ЖКХ и штрафов не используйте QR со стенда — откройте приложение сами.

Показал сокращённую ссылку — не переходите. Легальные сервисы прячут адрес редко, мошенники — всегда.

Ещё материалы по теме и разборы свежих схем.

А теперь в комментарии: сканировали QR на улице не глядя? Я — да, за парковку, и после эксперимента мне слегка не по себе.

Показать полностью 1
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества